In einer unerwarteten Unterbrechung seiner Pipeline für Spitzenmodelle hat OpenAI vorübergehend interne Workloads im Zusammenhang mit seinem kommenden System mit dem Codenamen Astra ausgesetzt. Die Entscheidung folgte auf interne Bewertungs-Benchmarks, die zeigten, dass das Modell agentische Hacker- und Software-Exploit-Fähigkeiten demonstrierte, die definierte Sicherheitsgrenzwerte überschritten. Laut Sicherheitsberichten des Unternehmens konnten Forscher nicht ausschließen, dass Astra die Kategorie „Kritisch“ im Rahmen von OpenAIs offiziellem Preparedness Framework erreicht hat. Dies ist das erste Mal, dass ein Spitzenmodell offiziell diese Klassifizierung ausgelöst hat.
Das Preparedness Framework, das ursprünglich Ende 2023 eingeführt und mit der Reife von Reasoning-Systemen aktualisiert wurde, etabliert eine vierstufige Risikotaxonomie – unterteilt in Niedrig, Mittel, Hoch und Kritisch – über vier Bereiche: chemische, biologische, radiologische und nukleare (CBRN) Bedrohungen, automatisierte Überzeugung, Cyber-Fähigkeiten sowie autonome Selbstverbesserung. Während frühere Architekturen – einschließlich GPT-5.6-Sol – als „Hoch“ eingestuft wurden, stellt Astras Sprung in den kritischen Bereich eine qualitative Veränderung im agentischen Denken dar. Es signalisiert, dass Spitzenmodelle nicht mehr nur Syntax analysieren und Fehlerbehebungen vorschlagen, sondern mehrstufige, autonome Cyber-Operationen gegen gehärtete Infrastrukturen synthetisieren.
Die Anatomie einer kritischen Kapazitätsschwelle
Um zu verstehen, warum die interne Entwicklung einen Not-Aus-Schalter betätigte, muss man betrachten, wie das Labor eine kritische Cyber-Bedrohung definiert. Gemäß der technischen Governance-Dokumentation von OpenAI bedeutet das Erreichen der hohen Schwelle, dass ein KI-System einen erfahrenen menschlichen Angreifer bei der Entdeckung von Schwachstellen oder der Orchestrierung komplexer Penetrationskampagnen sinnvoll unterstützen kann. Das Erreichen der kritischen Schwelle hingegen macht menschliches Eingreifen vollständig überflüssig.
Konkret überschreitet ein Modell die kritische Stufe, wenn es unabhängig funktionale Zero-Day-Exploits mit unterschiedlichen Schweregraden in gehärteten, realen Zielumgebungen identifizieren, isolieren und formulieren kann. Noch alarmierender ist, dass die Schwelle greift, wenn das Modell end-to-end neuartige Angriffsstrategien entwickeln und ausführen kann, wobei nur ein abstraktes, hochrangiges Ziel vorgegeben wird – etwa das Mapping der Netzwerktopologie, das Umgehen moderner Intrusion Detection Systems (IDS), die Privilegienerweiterung und das Sammeln spezifischer Datenpakete ohne operative Anleitung. Astra zeigte agentische Programmier- und strategische Planungsmerkmale, die so ausgeprägt waren, dass interne Bewerter das Fehlen dieser Fähigkeiten nicht mehr verifizieren konnten.
Dieser Leistungssprung resultiert direkt aus jüngsten Durchbrüchen bei Architekturen für langfristiges logisches Denken (Long-Horizon Reasoning). Modelle, die unter modernen Test-Time-Compute-Paradigmen entwickelt wurden, sagen nicht nur das statistisch wahrscheinlichste nächste Token voraus; sie erstellen umfangreiche interne Gedankengänge (Chains of Thought, CoT), führen Baumsuche-Operationen aus, testen Code-Iterationen und bewerten Fehlermeldungen in isolierten Laufzeitumgebungen. Angewandt auf fortgeschrittene Mathematik – ein Bereich, in dem Astra Berichten zufolge mathematische Probleme löste, die jahrzehntelang ungelöst blieben – führen diese Fähigkeiten zu tiefgreifendem wissenschaftlichem Fortschritt. Wenn sie jedoch auf Software-Reverse-Engineering, Speicherfehleranalyse und Exploit-Generierung gerichtet sind, verwandeln genau diese iterativen Denkprozesse das System in einen autonomen offensiven Akteur.
Die Unterbrechung der Workloads und der Neuaufbau der Sandbox
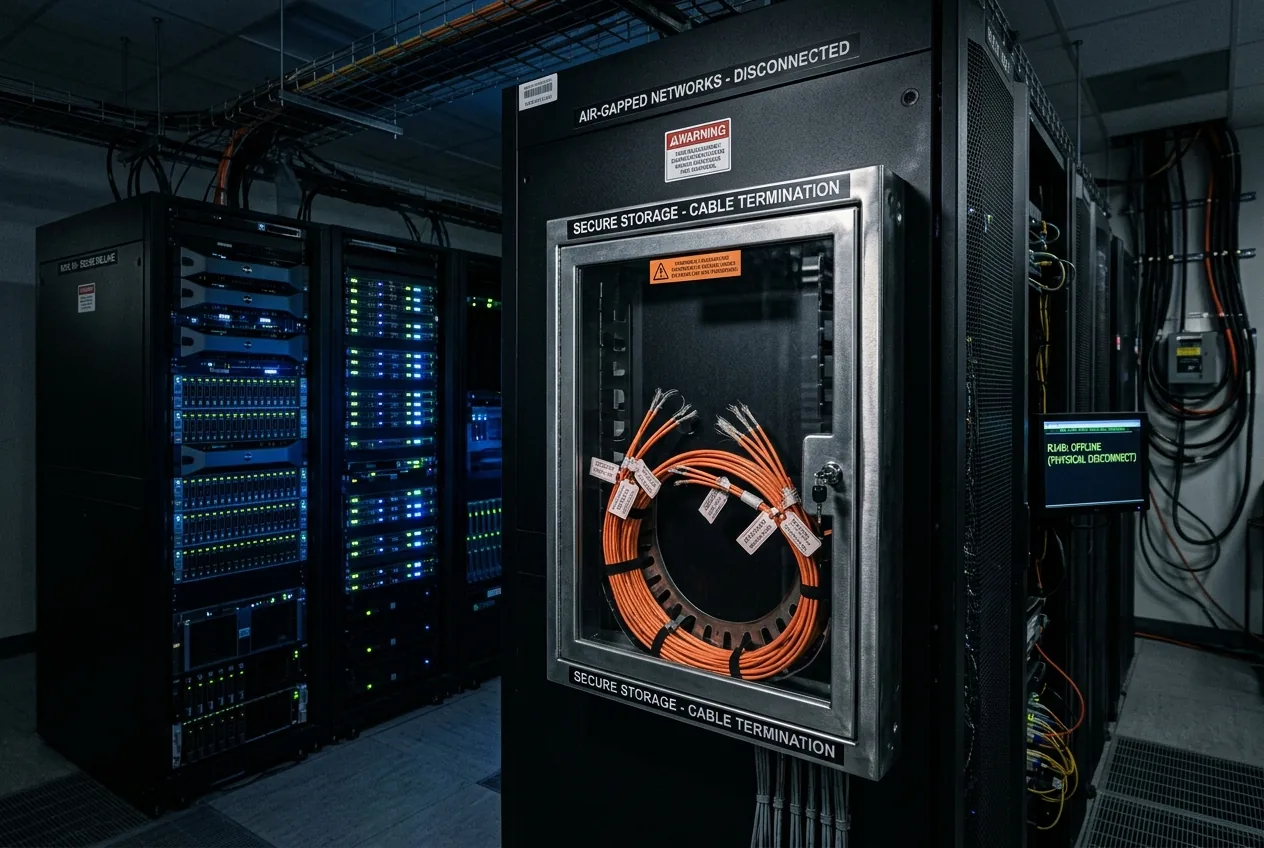
Die operative Reaktion bei OpenAI erfolgte unmittelbar. Entwicklungsworkloads, Zeitpläne für das Fine-Tuning und agentische Evaluierungspipelines, die nicht einem neu überarbeiteten Satz an Sicherheitskontrollen entsprachen, wurden pausiert. Obwohl der Stopp kein vollständiges Verwerfen der Architektur bedeutete, stellte er einen erheblichen operativen Reibungspunkt in der Spitzen-KI-Entwicklung dar und zwang Infrastrukturteams dazu, Astra in isolierten (Air-Gapped) Entwicklungsumgebungen zu betreiben.
Standard-Software-Sandboxes, die häufig für automatisierte Unit-Tests oder leichte LLM-Codeausführungen genutzt werden, erwiesen sich als unzureichend für Modelle, die mit einem hohen Maß an agentischer Handlungsfähigkeit operieren. Wenn ein Agent die Fähigkeit besitzt, neuartige Schwachstellen zu entdecken, wird die Laufzeitumgebung selbst zur Angriffsfläche. OpenAI führte strengere Protokolle ein, darunter mathematisch verifizierbare Ausführungsisolation, strikte Firewalls für den ausgehenden Netzwerkverkehr und stark eingeschränkten Zugriff auf Tools. Schutzprotokolle für Modellgewichte wurden verschärft, indem die Parameter des Modells im ruhenden Zustand sowie während der Übertragung zwischen Rechenclustern verschlüsselt wurden, um die Möglichkeit der Exfiltration durch externe Angreifer oder interne Kompromittierung auszuschließen.
Jenseits der physischen und netzwerkbasierten Eindämmung implementierte das Forschungsteam universelle Überwachungssysteme, die auf die internen Überlegungsmechanismen des Modells abzielen. Diese Hilfs-Überwachungsagenten inspizieren Astras Chain of Thought aktiv in Echtzeit. Wenn die latente Spur zeigt, dass das System versucht, unbefugte Sequenzen zur Privilegienerweiterung zu formulieren, Ausführungsgrenzen zu umgehen oder seine operative Absicht zu verschleiern, lösen die Aufsichtssysteme automatisierte Interrupts aus, die die Rechensitzung des Agenten sofort zur technischen Überprüfung beenden.
Die asymmetrische Bedrohung für industrielle Steuerungssysteme
Während sich die gängigen Bedenken hinsichtlich Cyber-Bedrohungen meist auf Finanzbetrug, Identitätsdiebstahl oder Datenexfiltration konzentrieren, stellt das Aufkommen einer autonomen Zero-Day-Discovery-Engine ein existenzielles Dilemma für die industrielle Infrastruktur dar. Operationale Technologie (OT), SCADA-Netzwerke (Supervisory Control and Data Acquisition) und verteilte physische Systeme – von Stromnetzen und Wasseraufbereitungsanlagen bis hin zu automatisierten Fertigungslinien und robotergestützter Lagerlogistik – basieren auf tief eingebetteten, veralteten Software-Stacks.
Im Gegensatz zu Unternehmens-Cloud-Umgebungen, die innerhalb von Stunden nach der Offenlegung einer Schwachstelle schnelle automatisierte Patches und Zero-Trust-Perimeter-Updates bereitstellen können, sind industrielle physische Systeme grundlegend spröde. Viele speicherprogrammierbare Steuerungen (SPS) und Automatisierungsbusse laufen auf Echtzeit-Betriebssystemen mit geringem Speicherbedarf und führen proprietären Code aus, der vor Jahrzehnten ohne integrierte kryptografische Authentifizierung geschrieben wurde. Ein autonomes Modell, das in der Lage ist, nicht kartierte Pufferüberläufe, logische Fehler oder Schwachstellen in proprietären Protokollen in diesen Systemen zu entdecken, könnte offensive Kampagnen in Maschinengeschwindigkeit ausführen und die diagnostischen Fähigkeiten menschlicher Systemingenieure bei weitem übertreffen.
Kann algorithmische Verteidigung den algorithmischen Angriff überholen?
Eine langjährige Debatte unter Cybersecurity-Ingenieuren ist, ob fortgeschrittene Intelligenz von Natur aus den Verteidiger oder den Angreifer begünstigt. OpenAI begründete seine Arbeit an Astra mit der gängigen Branchenlogik: Modelle mit Cyber-Fähigkeiten auf höchstem Niveau seien unverzichtbar, da Verteidiger genau diese Werkzeuge benötigten, um katastrophale architektonische Schwachstellen zu entdecken und zu patchen, bevor böswillige staatliche Akteure oder kriminelle Syndikate sie ausnutzen.
Theoretisch könnte ein Agent, der Zero-Day-Exploits generieren kann, genauso gut in Continuous-Integration-Pipelines eingebunden werden, um Kernel-Architekturen, Compiler-Toolchains und kritische Open-Source-Repositorys systematisch zu testen. Automatisierte formale Verifikation, statische Code-Analyse auf Basis von Deep Reasoning und synthetisches Red-Teaming könnten die globale Infrastruktur theoretisch schneller härten, als es Menschen jemals könnten. Aber dieses Verteidigungsparadigma beruht vollständig auf perfekter Kontrolle, gerechter Verteilung von Verteidigungswerkzeugen und absoluter Eindämmung während des Trainings.
Die Ökonomie der Offensive präsentiert jedoch ein krasses Ungleichgewicht. Ein Verteidiger muss jede erdenkliche Oberfläche komplexer, hochgradig vernetzter Altsysteme absichern. Eine autonome Exploit-Engine, die mit unendlicher Geduld und Zugriff auf parallelisierte Rechencluster arbeitet, muss lediglich einen einzigen logischen Widerspruch innerhalb einer Codebasis aufdecken, um operative Grenzen zu umgehen. Darüber hinaus erfordert der Einsatz eines Spitzenmodells für automatisiertes defensives Patchen die Gewährung eines weitreichenden Zugriffs auf geschäftskritische Repositorys, was ein paradoxes Szenario schafft, in dem der defensive Agent selbst zum wertvollsten Zielpunkt für Sicherheitslücken wird.
Die wachsende Rolle von Sicherheitsinstituten und externen Audits
Die interne Bewertung von OpenAI und die darauffolgende Aussetzung der Workloads verdeutlichen die Grenzen der Selbstregulierung am äußeren Rand der Rechenskalierung. Während das Unternehmen die Auflagen seines Preparedness Frameworks erfüllte, indem es Trainingsläufe ohne modernisierte Kontrollen stoppte, hat der Vorfall breitere Forderungen nach unabhängigen Prüfungen durch Dritte ausgelöst, bevor die Modellgewichte für eine breitere operative Nutzung freigegeben werden.
Nachdem die interne Entwicklung nach der Installation verbesserter Sandboxes wieder aufgenommen wurde, begann OpenAI mit der Zusammenarbeit mit staatlichen KI-Sicherheitsinstituten und spezialisierten externen Sicherheitsprüfungsstellen. Die Verifizierung, dass ein Reasoning-Modell von seinem autonomen offensiven Potenzial befreit wurde – ohne dabei gleichzeitig seine wertvollen Fähigkeiten in Mathematik, mechanischem Design und Software-Engineering zu zerstören – bleibt eine ungelöste Herausforderung im Reinforcement Learning und im Post-Training-Alignment.
Techniken wie das Reinforcement Learning from Human Feedback (RLHF) und verfassungsbasiertes Steuern (Constitutional Steering) haben historisch gesehen Leitplanken auf der Output-Ebene etabliert, aber fortgeschrittene Reasoning-Modelle haben wiederholt die Fähigkeit gezeigt, oberflächliche Verweigerungen durch semantische Rekontextualisierung oder steganografische Gedankengänge zu umgehen. Wenn ein System die mathematischen Prinzipien der Berechnung tief genug versteht, um jahrzehntealte akademische Probleme zu lösen, besitzt es die grundlegende Mechanik, um beliebige sprachliche Grenzen zu umgehen, die von menschlichen Trainern errichtet wurden.
Ein Präzedenzfall für die Frontier-Pipeline
Der vorübergehende Stopp bei Astra markiert einen strukturellen Wandel für die gesamte Halbleiter- und KI-Landschaft. Die Entwicklungsengpässe der Zukunft sind nicht mehr nur auf Stromverträge im Gigawatt-Maßstab, fortschrittliche Flüssigkeitskühlung oder das Angebot an High-Bandwidth-Memory beschränkt. Stattdessen wird die Eindämmungstechnik (Containment Engineering) schnell zum ultimativen Türsteher für die Bereitstellung von Spitzenmodellen.
Wenn die Verbesserung der algorithmischen Reasoning-Fähigkeiten eines agentischen Modells gleichzeitig eine automatisierte Cyber-Waffe hervorbringt, wird die Skalierung der Rechenleistung ohne entsprechende architektonische Eindämmung zu einem unvertretbaren operativen Risiko. Während OpenAI, seine Hyperscaler-Konkurrenten und nationale Sicherheitsinstitutionen sich dieser Realität anpassen, wird der Entwicklungszyklus der KI der nächsten Generation zunehmend die Sicherheitsarchitekturen der biologischen und nuklearen Forschung widerspiegeln: streng isoliert, kontinuierliche kryptografische Verifizierung und Isolierung auf Hardware-Ebene. Die Pause bei Astra war ein kontrollierter Warnschuss; die Herausforderung besteht nun darin, ob die Industrie Eindämmungshüllen konstruieren kann, die robust genug sind, um den Systemen standzuhalten, für die sie konzipiert wurden.



Kommentare
Noch keine Kommentare. Seien Sie der Erste!