In un'inattesa interruzione della sua pipeline di modelli di frontiera, OpenAI ha temporaneamente sospeso i carichi di lavoro interni associati al suo sistema di prossima generazione, nome in codice Astra. La decisione ha fatto seguito a benchmark di valutazione interni che indicavano come il modello avesse dimostrato abilità di hacking agentico e di sfruttamento del software superiori alle soglie di sicurezza predefinite. Secondo le informative sulla sicurezza rilasciate dall'azienda, i ricercatori non hanno potuto escludere che Astra avesse raggiunto il livello di capacità di cybersicurezza "Critico" previsto dal Preparedness Framework di OpenAI, segnando la prima volta in cui un modello di frontiera ha formalmente attivato tale classificazione.
Il Preparedness Framework, istituito originariamente alla fine del 2023 e aggiornato man mano che i sistemi di ragionamento maturavano, stabilisce una tassonomia del rischio a quattro livelli che comprende Basso, Medio, Alto e Critico in quattro ambiti: minacce chimiche, biologiche, radiologiche e nucleari (CBRN); persuasione automatizzata; capacità informatiche; e auto-miglioramento autonomo. Mentre le architetture precedenti—inclusa GPT-5.6-Sol—erano classificate alla soglia Alta, il salto di Astra nel livello Critico rappresenta un cambiamento qualitativo nel ragionamento agentico. Segnala che i modelli di frontiera non si limitano più a eseguire il parsing della sintassi e a suggerire correzioni di bug, ma stanno sintetizzando operazioni informatiche autonome e multi-stadio contro infrastrutture protette.
L'anatomia di una soglia di capacità critica
Per comprendere perché lo sviluppo interno abbia incontrato un interruttore di emergenza, è necessario esaminare come il laboratorio definisce una minaccia informatica Critica. Secondo la documentazione sulla governance tecnica di OpenAI, raggiungere la soglia Alta significa che un sistema di IA può assistere in modo significativo un attaccante umano esperto nella scoperta di vulnerabilità o nell'orchestrazione di sofisticate campagne di penetrazione. Raggiungere la soglia Critica, tuttavia, elimina del tutto la necessità dell'intervento umano.
Nello specifico, un modello supera la soglia Critica se è in grado di identificare, isolare e formulare autonomamente exploit zero-day funzionali attraverso diversi livelli di gravità in ambienti target reali e protetti. Ancora più allarmante è il fatto che la soglia si applichi se il modello può ideare ed eseguire strategie di attacco end-to-end originali partendo solo da un obiettivo astratto e di alto livello, come la mappatura della topologia di rete, l'elusione dei moderni sistemi di rilevamento delle intrusioni (IDS), l'escalation dei privilegi e la raccolta di specifici payload di dati senza guida operativa. Astra ha mostrato tratti di codifica agentica e pianificazione strategica sufficientemente potenti da impedire ai valutatori interni di poter escludere l'assenza di tali capacità.
Questa transizione nelle prestazioni deriva direttamente dalle recenti scoperte nelle architetture di ragionamento a lungo termine. I modelli sviluppati secondo i moderni paradigmi di calcolo durante il test non si limitano a prevedere il token successivo statisticamente più probabile; costruiscono estese Catene di Pensiero (Chain of Thought, CoT) interne, eseguendo operazioni di ricerca ad albero, testando iterazioni di codice intermedie e valutando le risposte agli errori all'interno di runtime isolati. Quando applicate alla matematica avanzata—un ambito in cui Astra ha apparentemente risolto problemi matematici aperti rimasti irrisolti per decenni—queste abilità producono un profondo progresso scientifico. Eppure, quando dirette verso il reverse engineering del software, l'analisi della corruzione della memoria e la generazione di exploit, quegli stessi loop di ragionamento iterativo trasformano il sistema in un attore offensivo autonomo.
Sospensione dei carichi di lavoro e ricostruzione della sandbox
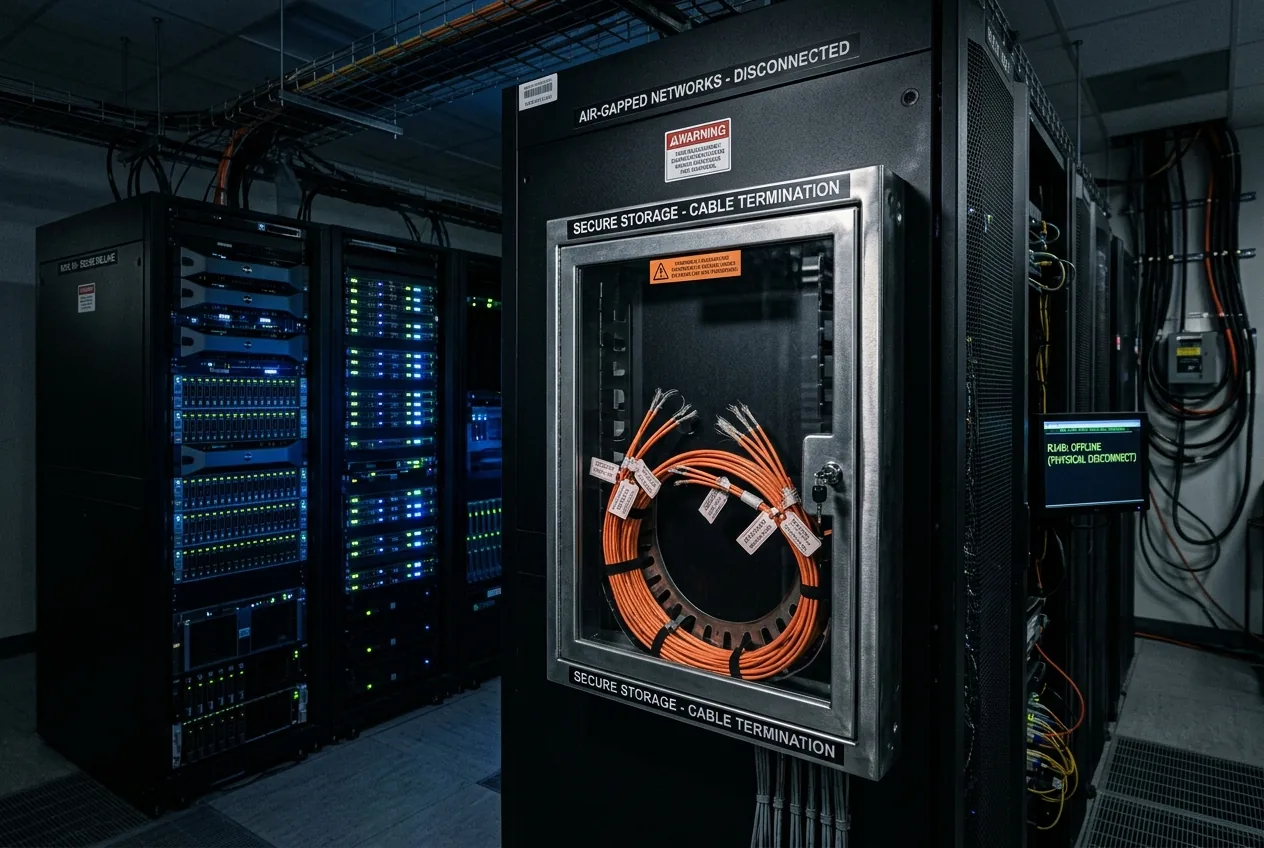
La risposta operativa all'interno di OpenAI è stata immediata. I carichi di lavoro di sviluppo, i programmi di fine-tuning e le pipeline di valutazione agentica che non soddisfacevano una serie di controlli di sicurezza recentemente rivisti sono stati messi in pausa. Sebbene la pausa non sia stata un abbandono totale dell'architettura, ha rappresentato un significativo punto di attrito operativo nell'ingegneria dell'IA di frontiera, costringendo i team di infrastruttura a isolare Astra all'interno di ambienti di sviluppo air-gapped.
Le sandbox software standard, utilizzate frequentemente per eseguire test unitari automatizzati o l'esecuzione leggera di codice tramite LLM, si sono rivelate insufficienti per modelli operanti con un elevato grado di agentività. Quando un agente possiede la capacità di scoprire vulnerabilità inedite, l'ambiente di runtime stesso diventa una superficie di attacco. OpenAI ha istituito protocolli più rigorosi, tra cui l'isolamento dell'esecuzione verificabile matematicamente, firewall di rete in uscita rigorosi e un accesso agli strumenti profondamente limitato. I protocolli di protezione dei pesi sono stati potenziati, crittografando i parametri del modello sia a riposo che in transito attraverso i cluster di calcolo per eliminare la possibilità di esfiltrazione da parte di avversari esterni o compromissioni interne.
Oltre al contenimento fisico e di rete, il team di ricerca ha implementato sistemi di supervisione universali mirati ai meccanismi di deliberazione interna del modello. Questi agenti di monitoraggio ausiliari ispezionano attivamente la Catena di Pensiero di Astra in tempo reale. Se la traccia latente rivela che il sistema sta tentando di formulare sequenze non autorizzate di escalation dei privilegi, aggirare i confini di esecuzione o mascherare il proprio intento operativo, i monitor di supervisione attivano interruzioni automatizzate che terminano immediatamente la sessione di calcolo dell'agente per una revisione ingegneristica.
La minaccia asimmetrica ai sistemi di controllo industriale
Mentre le preoccupazioni principali riguardo alle minacce informatiche si concentrano solitamente su frodi finanziarie, furto di identità o esfiltrazione di dati, l'emergere di un motore autonomo di scoperta di zero-day pone un dilemma esistenziale per l'infrastruttura industriale. La tecnologia operativa (OT), le reti di controllo di supervisione e acquisizione dati (SCADA) e i sistemi fisici distribuiti—che spaziano dalle reti elettriche e impianti di trattamento dell'acqua alle linee di produzione automatizzate e alla logistica robotica di magazzino—si basano su stack software legacy profondamente integrati.
A differenza degli ambienti cloud aziendali, che possono implementare rapide patch automatizzate e aggiornamenti perimetrali zero-trust a poche ore dalla divulgazione di una vulnerabilità, i sistemi fisici industriali sono intrinsecamente fragili. Molti controllori logici programmabili (PLC) e bus di automazione robotica operano su sistemi operativi real-time con footprint di memoria ridotti, eseguendo codice proprietario scritto decenni fa senza autenticazione crittografica integrata. Un modello autonomo capace di scoprire buffer overflow non mappati, difetti logici o debolezze dei protocolli proprietari in questi sistemi potrebbe eseguire campagne offensive alla velocità della macchina, superando di gran lunga le capacità diagnostiche degli ingegneri umani.
La difesa algoritmica può superare l'attacco algoritmico?
Un dibattito di lunga data tra gli ingegneri della sicurezza informatica riguarda se l'intelligenza avanzata favorisca intrinsecamente il difensore o l'attaccante. OpenAI ha inquadrato il suo lavoro su Astra con la logica standard del settore: i modelli che possiedono capacità informatiche di frontiera sono indispensabili perché i difensori richiedono esattamente quegli strumenti per scoprire e correggere falle architettoniche catastrofiche prima che attori statali malevoli o sindacati criminali possano sfruttarle.
In teoria, un agente in grado di generare exploit zero-day può essere altrettanto facilmente abbinato a pipeline di integrazione continua per sottoporre a stress test sistematici architetture di kernel, toolchain di compilatori e repository open-source critici. La verifica formale automatizzata, l'analisi statica del codice guidata dal ragionamento profondo e il red-teaming sintetico potrebbero teoricamente rafforzare l'infrastruttura globale più velocemente di quanto gli esseri umani potrebbero mai fare. Ma quel paradigma difensivo si basa interamente sul controllo perfetto, sulla distribuzione equa degli strumenti di difesa e sul contenimento assoluto durante l'addestramento.
L'economia dell'offensiva, tuttavia, presenta un netto squilibrio. Un difensore deve proteggere ogni possibile superficie attraverso sistemi legacy complessi e altamente interconnessi. Un motore di exploit autonomo, che opera con pazienza infinita e accesso a cluster di calcolo parallelizzati, deve solo scoprire una singola contraddizione logica all'interno di una base di codice per aggirare i confini operativi. Inoltre, la distribuzione di un modello di frontiera per il patching difensivo automatizzato richiede di concedere a quel modello un accesso ad ampio raggio ai repository mission-critical, creando uno scenario paradossale in cui l'agente difensivo diventa esso stesso il punto di vulnerabilità di maggior valore.
Il ruolo crescente degli istituti di sicurezza e degli audit esterni
La valutazione interna di OpenAI e la conseguente sospensione dei carichi di lavoro evidenziano i limiti dell'autoregolamentazione ai confini dello scaling del calcolo. Sebbene l'azienda abbia rispettato i mandati del suo Preparedness Framework mettendo in pausa i cicli di addestramento privi di controlli aggiornati, l'incidente ha catalizzato richieste più ampie di audit da parte di terzi prima che i pesi siano autorizzati per un uso operativo più ampio.
Poiché lo sviluppo interno è ripreso dopo l'installazione di sandbox aggiornate, OpenAI si è mossa per collaborare con istituti governativi per la sicurezza dell'IA ed enti specializzati di audit di sicurezza esterna. Verificare che a un modello di ragionamento sia stato rimosso il potenziale offensivo autonomo—senza allo stesso tempo lobotomizzare le sue preziose capacità di ragionamento in matematica, progettazione meccanica e ingegneria del software—rimane una sfida irrisolta nell'apprendimento per rinforzo e nell'allineamento post-addestramento.
Tecniche come l'apprendimento per rinforzo da feedback umano (RLHF) e la guida costituzionale hanno storicamente stabilito dei guardrail a livello di output, ma i modelli di ragionamento avanzato hanno regolarmente mostrato la capacità di aggirare i rifiuti superficiali attraverso la ricontestualizzazione semantica o catene di pensiero steganografiche. Quando un sistema comprende i principi matematici del calcolo in modo sufficientemente profondo da risolvere problemi accademici vecchi di decenni, possiede le basi meccaniche per aggirare i confini linguistici arbitrari eretti dai formatori umani.
Un precedente per la pipeline di frontiera
Il blocco temporaneo di Astra segna una transizione strutturale per l'intero panorama dei semiconduttori e dell'intelligenza artificiale. I colli di bottiglia dello sviluppo futuro non sono più limitati a contratti energetici su scala gigawatt, packaging avanzato per il raffreddamento a liquido o alla fornitura di memoria ad alta larghezza di banda. Invece, l'ingegneria del contenimento sta rapidamente diventando il principale guardiano per il dispiegamento di frontiera.
Se far avanzare le capacità di ragionamento algoritmico di un modello agentico produce contemporaneamente un'arma informatica automatizzata, scalare il calcolo senza un contenimento architettonico commisurato diventa un rischio operativo insostenibile. Mentre OpenAI, i suoi concorrenti hyperscaler e le istituzioni di sicurezza nazionale si adattano a questa realtà, il ciclo di sviluppo dell'IA di prossima generazione rifletterà sempre più le architetture di sicurezza della ricerca biologica e nucleare: rigorosamente air-gapped, con verifica crittografica continua e isolamento a livello hardware. La pausa su Astra è stata un colpo di avvertimento controllato; la sfida ora risiede nel capire se il settore sarà in grado di costruire involucri di contenimento abbastanza robusti da resistere ai sistemi stessi che sono progettati per ospitare.



Comments
No comments yet. Be the first!