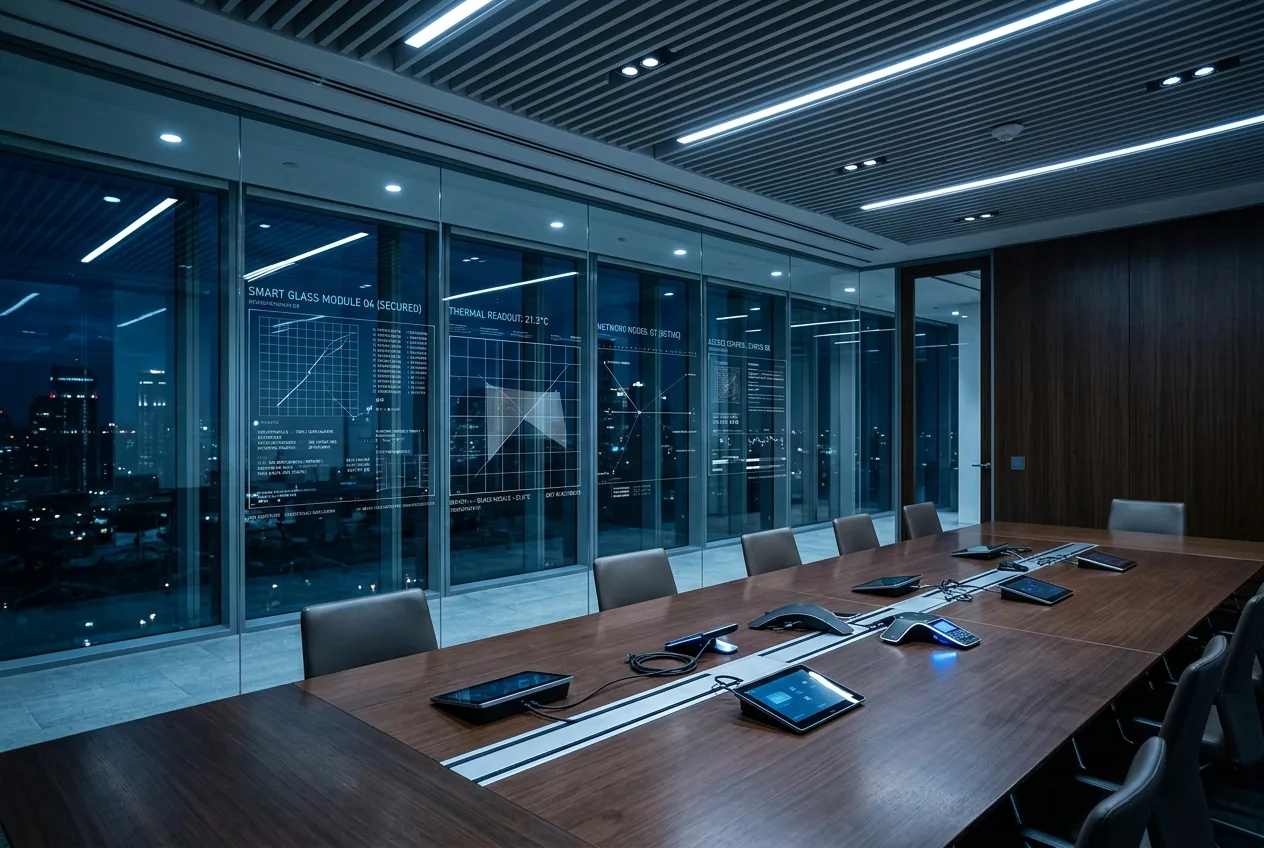
Trotz der Milliarden, die in die Absicherung der digitalen Perimeter wegweisender Künstlicher Intelligenz fließen – von homomorpher Verschlüsselung und isolierten Rechenclustern bis hin zu strengen kryptografischen Kontrollen für Modellgewichte – bleibt der primitivste Angriffsvektor der Geheimdiensttätigkeit unbesiegt: der physische Zugriff. OpenAI bestätigte die Entdeckung eines hochentwickelten Audioaufzeichnungsgeräts, das heimlich in einem Konferenzraum der Geschäftsführung in den Firmenbüros platziert worden war, was eine Notfall-Gegenspionageuntersuchung auslöste, die von interner Forensik für maschinelles Lernen bis hin zu den Bundesstrafverfolgungsbehörden reichte.
Spionage im Kalten Krieg gegen das heiße Silizium
Der Technologiesektor hat Unternehmensspionage historisch als ein Problem von Netzwerkeinbrüchen, staatlich geförderten Advanced Persistent Threats (APTs), Social Engineering und nicht autorisierten Forks von Software-Repositories begriffen. Moderne KI-Labore wie OpenAI, Google DeepMind und Anthropic geben exorbitante Mittel aus, um API-Endpunkte abzuriegeln, Zero-Trust-Netzwerkarchitekturen zu etablieren und kryptografische Geheimnisse über Hunderttausende von GPUs hinweg zu verwalten. Doch die Platzierung eines physischen Mikrofons unter einem Konferenztisch umgeht jede existierende Software-Firewall, jeden neuronalen Prüffilter und jede kryptografische Luftbrücke (Air Gap).
Physische Audioüberwachung erfasst die ungeschönte Ebene der industriellen Strategie auf höchster Ebene: gezielte Entscheidungen zur Modellarchitektur, unangekündigte Meilensteine des Unternehmens, Bereitstellung proprietärer Rechencluster, Hardware-Beschaffungsverträge mit Foundries sowie strategische Partnerschaften mit Verteidigungs- und Geheimdiensten. Eine Führungskraft, die offen über die Recheneffizienz eines noch nicht veröffentlichten Trainingslaufs debattiert oder den Übergang zu spezialisierter neuromorpher Hardware umreißt, gibt weit mehr strategischen Wert preis als Millionen von Rohzeilen an Modellparametern. Audio-Spionage erfasst Absicht, Fähigkeitsgrenzen und strategische Ausrichtung, bevor diese jemals in kompiliertem Code Gestalt annehmen.
Ermittlungsunterlagen deuten darauf hin, dass die platzierte Hardware kein handelsübliches Diktiergerät war, sondern ein diskretes, hochklassiges Überwachungsgerät, das für einen langfristigen, passiven Betrieb entwickelt wurde. Der Einsatz einer solchen Hardware innerhalb eines aktiven Firmensitzes erfordert präzises Timing, das physische Umgehen des Sicherheitspersonals und intime Kenntnisse über architektonische blinde Flecken. Es erfordert zudem das Navigieren durch elektronische Zugangskontrollen, die dazu bestimmt sind, Bewegungen in beschränkten Verwaltungszonen zu registrieren.
Algorithmische Forensik und verhaltensbezogene Korrelation
Der Wendepunkt bei der Sicherheitsverletzung kam nicht durch einen Alarm eines externen Unternehmenssicherheitsanbieters, sondern durch den Einsatz von OpenAIs eigenen Systemen für maschinelles Lernen zur Durchführung digitaler und physischer forensischer Prüfungen. Nach der Entdeckung der Aufzeichnungshardware beauftragte das Unternehmen interne Modelle damit, Tausende von disparaten Unternehmensdatenpunkten zu korrelieren, die in den vorangegangenen Tagen über das Überwachungsraster der Einrichtung gesammelt wurden.
In Standard-Unternehmensumgebungen beinhaltet die Prüfung einer physischen Sicherheitsverletzung, dass Sicherheitsteams manuell Hunderte Stunden Videomaterial aus der Überwachung sichten, CSV-Protokolle der RFID-Badge-Zugänge abgleichen und die Aktivitäten einzelner Arbeitsplätze nachverfolgen. Dieser Prozess ist notorisch langsam, arbeitsintensiv und anfällig für menschliche Fehler oder absichtliche Verschleierung durch einen Insider. OpenAI speiste stattdessen unstrukturierte Unternehmensprotokolle, räumliche Sensortelemetrie, optische Sicherheits-Feeds und Badge-Ereignisse in interne Analyse-Pipelines ein, um anomale physische Verhaltensweisen mit bekannten Zeitfenstern für den Zugang zum Konferenzraum abzugleichen.
Die Grenzen der Eindämmung von Insider-Bedrohungen
Die Verhaftung eines internen Ingenieurs unterstreicht das anhaltende Versagen von Zero-Trust-Modellen in Unternehmen: die physische Handlungsmacht von Insidern. Während die Zero-Trust-Architektur strenge Least-Privilege-Richtlinien für digitale Softwaredienste durchsetzt, erreicht die physische Unternehmensarchitektur selten dieses Maß an granularer Mikro-Segmentierung. Sobald einem Mitarbeiter ein aktiver Ausweis ausgestellt wird, der Zugang zu Führungsetagen oder Forschungseinrichtungen gewährt, bleiben seine physischen Handlungen in diesen gemeinsam genutzten Räumen weitgehend vertrauensbasiert.
Die Modellierung von Insider-Bedrohungen unterteilt betriebliche Risiken typischerweise in zwei Kategorien: Anmeldedaten-Missbrauch und Datenexfiltration. In Softwaresystemen können automatisierte Data Loss Prevention (DLP)-Engines massenhafte Downloads, verdächtige Git-Commits oder nicht autorisierte Abfragen an Modell-Inferenz-APIs markieren. Aber ein Insider, der einen mechanischen oder mikroelektronischen Nutzlastträger in einem physischen Konferenzraum platziert, erzeugt keine Netzwerkpakete in der Unternehmensinfrastruktur. Wenn das Gerät lokal auf einem Flash-Speicher aufzeichnet oder über ein unabhängiges Mobilfunkmodem in kommerziellen Mobilfunkbändern überträgt, werden die Eindringerkennungssysteme des Unternehmens absolut nichts sehen.
- Air-Gapped-Aufzeichnung: Geräte, die mit solid-state NAND-Speicher und sprachaktivierten Mikrofonen ausgestattet sind, können monatelang unentdeckt operieren, ohne eine aktive Hochfrequenz-Signatur zu erzeugen.
- Frequenzsprungverfahren und Mobilfunk-Bursts: Fortschrittliche Wanzen nutzen kurze, hochbitratige Burst-Übertragungen über öffentliche Mobilfunknetze (4G/5G) anstelle des lokalen Firmen-WLANs, wodurch ihr Datenverkehr im normalen zellularen Rauschen der Umgebung maskiert wird.
- Verlegung unter dem Boden und in Kabelkanälen: Anspruchsvolle Hardware-Installationen greifen auf die bestehende Niederspannungsinfrastruktur des Konferenzraums zu, wie z. B. Display-Verkabelung oder audiovisuelle Stromschienen, wodurch die Lebensdauer von Batterien vollständig eliminiert wird.
Counter-Surveillance-Technik für das moderne KI-Labor
Der Sicherheitsvorfall bei OpenAI wird unweigerlich die Einführung von Technical Surveillance Countermeasures (TSCM) auf Verteidigungsniveau im gesamten kommerziellen Sektor für Künstliche Intelligenz beschleunigen. Historisch gesehen waren regelmäßige Untersuchungen mit nichtlinearen Halbleiterdetektoren (Non-Linear Junction Detectors, NLJDs) – Geräte, die in der Lage sind, die Halbleiterübergänge in Transistoren und Mikrochips selbst dann zu detektieren, wenn ein Gerät vollständig ausgeschaltet ist – weitgehend auf Verteidigungsauftragnehmer, SCIFs (Sensitive Compartmented Information Facilities) von Geheimdiensten und diplomatische Einrichtungen von Staatsoberhäuptern beschränkt.
Kommerzielle Entwickler von wegweisender KI müssen nun ihre physischen Einrichtungen neu kalibrieren, um den defensiven Basis-Posturen militärischer Forschungseinrichtungen zu entsprechen. Dieser Übergang erfordert strukturelle architektonische Nachrüstungen: eine Schalldämmung, die darauf ausgelegt ist, akustische Resonanz durch strukturelle Trockenbauwände zu eliminieren, RF-abgeschirmte Sitzungssäle, die als vollständige faradaysche Käfige gebaut sind, und eine kontinuierliche Spektrumanalyse, die darauf ausgelegt ist, Facility Manager in der Millisekunde zu alarmieren, in der ein nicht autorisierter Sender innerhalb der Führungsebenen sendet.
Darüber hinaus wird das Facility Management zunehmend mit algorithmischer Sicherheit verschmelzen. Die Methode, die OpenAI zur Entlarvung des Täters nutzte, deutet auf eine operative Zukunft hin, in der eine kontinuierliche Überwachung der physischen Umgebung durch multimodale Vision-Language-Modelle ausgewertet wird. Anstatt sich auf passive Videoaufzeichnungen zu verlassen, werden Unternehmenscampusse kontinuierliche Echtzeit-Software zur räumlichen Wahrnehmung implementieren, die in der Lage ist, die Integrität physischer Assets zu verfolgen, Objektveränderungen in sensiblen Konferenzräumen abzubilden und die Sicherheit sofort zu alarmieren, wenn ein nicht katalogisiertes Objekt in eine sichere Umgebung eingebracht wird.
Das sich verschiebende Schlachtfeld der globalen Intelligenz
Die geopolitische Realität, die den Vorfall im OpenAI-Sitzungsraum umrahmt, ist unverkennbar. Da künstliche allgemeine Intelligenz und autonome Rechensysteme als Grundpfeiler wirtschaftlicher Dominanz und nationaler Verteidigung hervortreten, sind wegweisende Labore zu erstklassigen Zielen für ausländische Nachrichtendienste geworden. Der Übergang von Cyberangriffen, die auf Code-Scraping abzielten, hin zu aggressiven HUMINT-Operationen (menschliche Intelligenz), die darauf abzielen, Beratungen in Vorstandsetagen zu belauschen, zeigt, dass die Gegner die strategischen Grenzen des Diebstahls veralteter Software-Codes erkennen.
Ein Schnappschuss von Code oder rohen Modellgewichten verliert schnell an Wert, wenn sich Architekturen weiterentwickeln; das Verständnis der strategischen Vision, der institutionellen Durchbrüche und der strukturellen Rechenengpässe des Führungsteams liefert verwertbare, langfristige Informationen. In diesem neuen Schauplatz des Technologiewettbewerbs sind physische Unternehmenseinrichtungen nicht mehr nur Software-Büros; sie sind strategische Infrastruktur, die an der Frontlinie der globalen technischen Spionage operiert.



Kommentare
Noch keine Kommentare. Seien Sie der Erste!