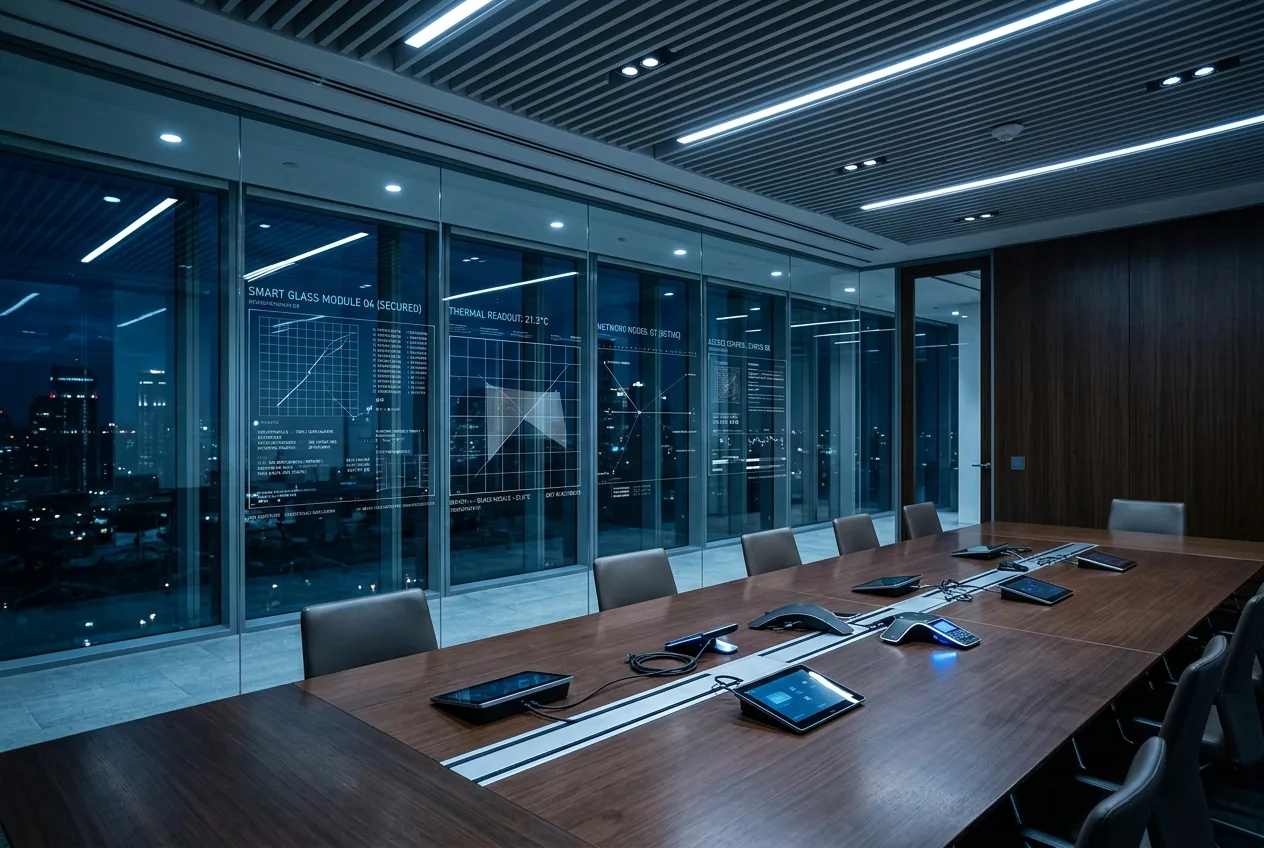
Malgré les milliards investis pour sécuriser les périmètres numériques de l'intelligence artificielle de pointe — du chiffrement homomorphe aux clusters de calcul isolés, en passant par des contrôles cryptographiques stricts sur les poids des modèles — le vecteur d'attaque le plus primitif du renseignement reste invaincu : l'accès physique. OpenAI a confirmé la découverte d'un dispositif d'enregistrement audio sophistiqué dissimulé dans une salle de conférence de direction au sein de ses bureaux, déclenchant une enquête de contre-espionnage d'urgence impliquant l'analyse forensique par apprentissage automatique et les forces de l'ordre fédérales.
L'espionnage façon Guerre froide appliqué au silicium
Le secteur technologique a historiquement conceptualisé l'espionnage industriel comme un problème d'intrusion réseau, de menaces persistantes avancées (APT) parrainées par des États, d'ingénierie sociale et de forks non autorisés de dépôts de logiciels. Les laboratoires d'intelligence artificielle modernes comme OpenAI, Google DeepMind et Anthropic consacrent des ressources exorbitantes à verrouiller les points de terminaison d'API, à établir des architectures réseau internes « zéro confiance » (zero-trust) et à gérer les secrets cryptographiques sur des centaines de milliers de GPU. Pourtant, le simple placement d'un microphone physique sous une table de conseil contourne tous les pare-feux logiciels, filtres d'audit neuronaux et barrières d'isolation physique existants.
La surveillance audio physique capture la strate brute de la stratégie industrielle de haut niveau : décisions délibérées sur l'architecture des modèles, étapes corporatives non annoncées, approvisionnement en clusters de calcul propriétaires, contrats d'achat de matériel auprès de fonderies et partenariats stratégiques avec des agences de défense et de renseignement. Un dirigeant débattant franchement de l'efficacité de calcul d'un entraînement non publié ou esquissant une transition vers du matériel neuromorphique spécialisé révèle une valeur stratégique bien supérieure à des millions de lignes de paramètres de modèles bruts. L'espionnage audio capture l'intention, les limites des capacités et l'orientation stratégique avant même qu'elles ne se manifestent dans le code compilé.
La documentation de l'enquête indique que le matériel découvert n'était pas un enregistreur vocal grand public, mais un dispositif de surveillance discret et de haute technicité, conçu pour une opération passive prolongée. Déployer un tel matériel au sein d'un siège social actif nécessite un timing précis, une capacité à échapper physiquement au personnel de sécurité et une connaissance intime des angles morts architecturaux. Cela exige également de naviguer à travers des contrôles d'accès électroniques conçus pour enregistrer tout mouvement dans les zones administratives restreintes.
Forensique algorithmique et corroboration comportementale
Le tournant de cette violation ne s'est pas produit via une alerte d'un fournisseur de sécurité externe, mais grâce au déploiement par OpenAI de ses propres systèmes d'apprentissage automatique pour effectuer des audits forensiques numériques et physiques. Après avoir découvert le matériel d'enregistrement, l'entreprise a chargé ses modèles internes de corréler des milliers de points de données disparates collectés à travers la grille de surveillance de l'établissement au cours des jours précédents.
Dans les environnements d'entreprise classiques, l'audit d'une intrusion physique implique que les équipes de sécurité humaine examinent manuellement des centaines d'heures de vidéosurveillance, recoupent les logs CSV des accès par badge RFID et suivent l'activité individuelle de chaque poste de travail. Ce processus est notoirement lent, exigeant en main-d'œuvre et sujet à l'erreur humaine ou à l'obfuscation intentionnelle par un insider. OpenAI a plutôt injecté des logs d'entreprise non structurés, la télémétrie de capteurs spatiaux, les flux de sécurité optiques et les événements de badgeage dans des pipelines analytiques internes pour cartographier les comportements physiques anormaux par rapport aux créneaux d'accès connus de la salle de conseil.
Les limites de l'atténuation des menaces internes
L'arrestation d'un ingénieur en interne souligne l'échec persistant des modèles « zéro confiance » en entreprise : l'agence humaine interne. Si l'architecture « zéro confiance » impose des politiques strictes de moindre privilège à travers les services logiciels numériques, l'architecture physique des entreprises atteint rarement ce niveau de micro-segmentation granulaire. Une fois qu'un badge actif est délivré à un employé, lui ouvrant l'accès aux suites de direction ou aux laboratoires de recherche, ses actions physiques au sein de ces espaces partagés restent largement basées sur la confiance.
La modélisation des menaces internes divise généralement les risques opérationnels en deux catégories : l'usage abusif des identifiants et l'exfiltration de données. Dans les systèmes logiciels, les moteurs automatisés de prévention contre la perte de données (DLP) peuvent signaler des téléchargements massifs, des commits Git suspects ou des requêtes non autorisées vers des API d'inférence de modèles. Mais un employé plaçant une charge utile mécanique ou microélectronique dans une salle de conférence physique ne génère aucun paquet réseau sur l'infrastructure de l'entreprise. Si l'appareil enregistre localement sur une mémoire flash ou transmet via un modem cellulaire indépendant utilisant les bandes mobiles commerciales, les systèmes de détection d'intrusion de l'entreprise ne verront absolument rien.
- Enregistrement hors réseau : Les appareils équipés d'un stockage NAND et de microphones à activation vocale peuvent fonctionner sans être détectés pendant des mois sans générer de signature de radiofréquence active.
- Sauts de fréquence et rafales cellulaires : Les mouchards avancés utilisent des transmissions par rafales courtes à large bande passante sur les réseaux cellulaires publics (4G/5G) plutôt que sur le Wi-Fi local, masquant leur trafic au sein de la densité cellulaire urbaine normale.
- Installation sous plancher et routage par conduits : Des installations matérielles sophistiquées se connectent à l'infrastructure basse tension existante de la salle de conférence, comme le câblage d'affichage ou les rails d'alimentation audiovisuelle, éliminant totalement les limites liées à la durée de vie des batteries.
Ingénierie de contre-surveillance pour le laboratoire d'IA moderne
La faille chez OpenAI accélérera inévitablement l'adoption de contre-mesures de surveillance technique (TSCM) de qualité militaire dans le secteur de l'intelligence artificielle commerciale. Historiquement, les balayages réguliers avec des détecteurs de jonction non linéaire (NLJD) — des appareils capables de détecter les jonctions semi-conductrices des transistors et micropuces même lorsqu'ils sont totalement hors tension — étaient largement réservés aux entreprises de défense, aux installations sécurisées (SCIF) des agences de renseignement et aux enceintes diplomatiques de chefs d'État.
Les développeurs d'IA de pointe commerciaux doivent désormais recalibrer leurs installations physiques pour atteindre les postures défensives de base des centres de recherche militaires. Cette transition nécessitera des rénovations architecturales structurelles : une insonorisation conçue pour éliminer la résonance acoustique à travers les cloisons sèches, des salles de conseil blindées RF construites comme des cages de Faraday complètes, et une analyse spectrale continue conçue pour alerter les gestionnaires des installations à la milliseconde où un émetteur non autorisé diffuse dans les confins de la direction.
De plus, la gestion des installations convergera de plus en plus avec la sécurité algorithmique. La méthode utilisée par OpenAI pour démasquer le coupable pointe vers un futur opérationnel où la surveillance continue de l'environnement physique est analysée par des modèles multimodaux vision-langage. Au lieu de s'appuyer sur l'enregistrement vidéo passif, les campus d'entreprise mettront en œuvre des logiciels de conscience spatiale continue en temps réel, capables de suivre l'intégrité des actifs physiques, de cartographier les changements d'objets dans les salles de conférence sensibles et d'alerter immédiatement la sécurité lorsqu'un objet non répertorié est introduit dans un environnement sécurisé.
Le champ de bataille changeant du renseignement mondial
La réalité géopolitique qui encadre l'incident de la salle de conseil d'OpenAI est indéniable. À mesure que l'intelligence artificielle générale et les systèmes de calcul autonomes deviennent des piliers fondamentaux de la domination économique et de la défense nationale, les laboratoires de pointe sont devenus des cibles de choix pour les services de renseignement étrangers. La transition des cyberattaques visant à copier du code vers des opérations agressives de renseignement humain (HUMINT) visant à écouter les délibérations de haut niveau indique que les adversaires reconnaissent les limites stratégiques du vol de code logiciel obsolète.
Un instantané de code ou de poids de modèles bruts se déprécie rapidement à mesure que les architectures évoluent ; comprendre la vision stratégique, les percées institutionnelles et les goulots d'étranglement structurels de calcul de l'équipe dirigeante fournit des renseignements exploitables sur le long terme. Dans ce nouveau théâtre de compétition technologique, les installations physiques des entreprises ne sont plus seulement des bureaux de logiciels ; elles sont des infrastructures stratégiques opérant en première ligne de l'espionnage technique mondial.



Comments
No comments yet. Be the first!