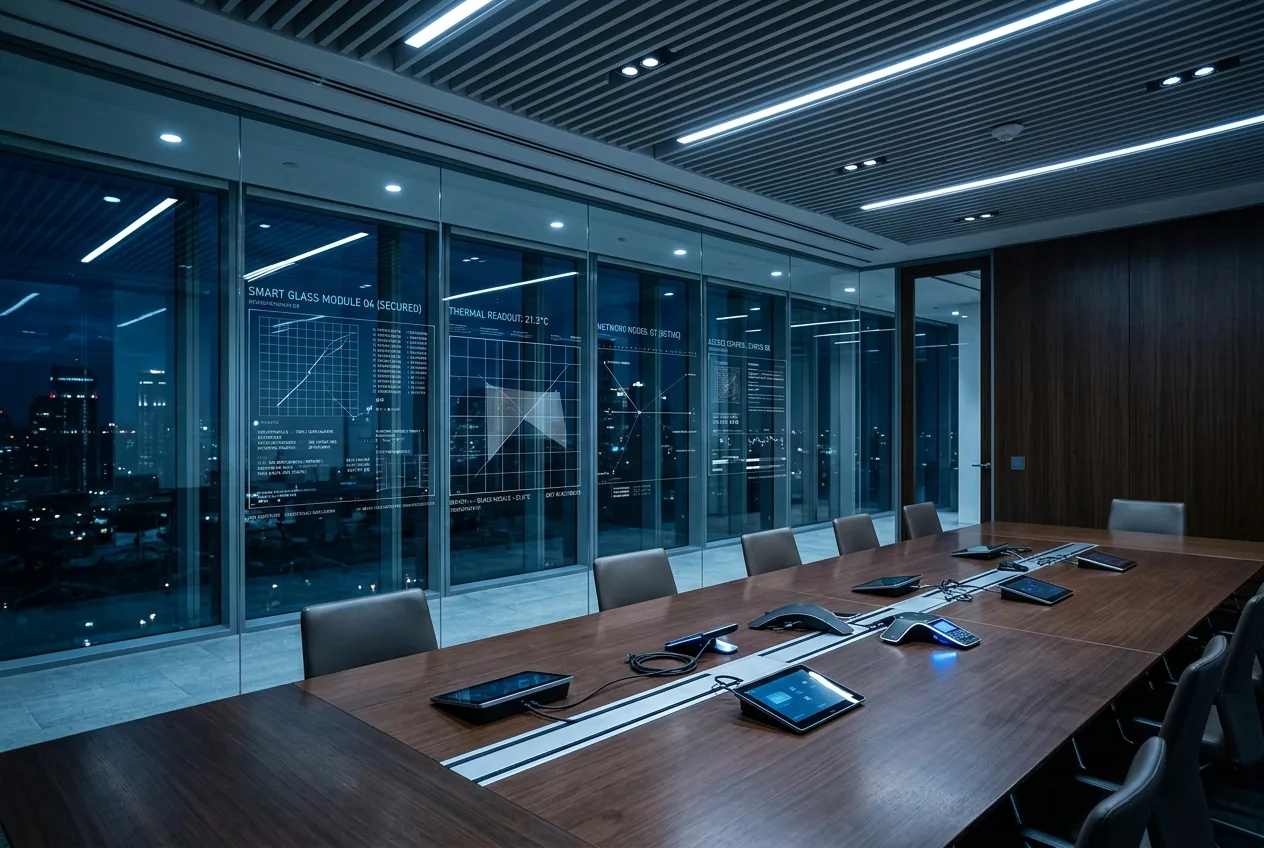
A pesar de los miles de millones invertidos en asegurar los perímetros digitales de la inteligencia artificial de frontera —desde el cifrado homomórfico y los clústeres de cómputo aislados hasta estrictos controles criptográficos en los pesos de los modelos—, el vector de ataque más primitivo en el espionaje sigue siendo invicto: el acceso físico. OpenAI confirmó el descubrimiento de un sofisticado dispositivo de grabación de audio oculto en una sala de conferencias ejecutiva en sus oficinas corporativas, lo que desencadenó una investigación de contrainteligencia de emergencia que abarcó desde análisis forenses de aprendizaje automático interno hasta agencias federales de seguridad.
Técnicas de espionaje de la Guerra Fría contra el silicio de vanguardia
El sector tecnológico ha conceptualizado históricamente el espionaje corporativo como un problema de intrusión de red, amenazas persistentes avanzadas (APT) patrocinadas por estados, ataques de ingeniería social y bifurcaciones no autorizadas de repositorios de software. Los modernos laboratorios de inteligencia artificial como OpenAI, Google DeepMind y Anthropic destinan recursos exorbitantes a blindar puntos finales de API, establecer arquitecturas de red interna de confianza cero y gestionar secretos criptográficos a través de cientos de miles de GPU. Sin embargo, la colocación de un micrófono físico debajo de una mesa de juntas elude cualquier cortafuegos de software, filtro de auditoría neuronal y brecha de seguridad lógica (air gap) existente.
La vigilancia de audio física captura la capa sin adornos de la estrategia industrial de alto nivel: decisiones deliberadas sobre la arquitectura de modelos, hitos corporativos no anunciados, aprovisionamiento de clústeres de cómputo propietarios, contratos de adquisición de hardware con fundiciones y asociaciones estratégicas con agencias de defensa e inteligencia. Un ejecutivo debatiendo con franqueza la eficiencia de cómputo de un entrenamiento no lanzado o esbozando una transición hacia hardware neuromórfico especializado filtra un valor estratégico mucho mayor que millones de líneas crudas de parámetros de modelos. La tecnología de audio captura la intención, los límites de capacidad y la dirección estratégica antes de que se manifiesten en código compilado.
La documentación de la investigación indica que el hardware instalado no era un grabador de voz comercial convencional, sino un dispositivo de vigilancia discreto de alta gama diseñado para una operación pasiva prolongada. Desplegar dicho hardware dentro de una sede corporativa activa requiere una sincronización precisa, evasión física del personal de seguridad de las instalaciones y un conocimiento íntimo de los puntos ciegos arquitectónicos. También requiere navegar por controles de acceso electrónico diseñados para registrar el movimiento a través de zonas administrativas restringidas.
Análisis forense algorítmico y corroboración conductual
El punto de inflexión en la brecha no ocurrió a través de una alerta de un proveedor de seguridad corporativa externo, sino mediante el despliegue por parte de OpenAI de sus propios sistemas de aprendizaje automático para realizar auditorías forenses digitales y físicas. Tras descubrir el hardware de grabación, la empresa encargó a sus modelos internos la correlación de miles de puntos de datos empresariales dispares recopilados en la red de monitoreo de las instalaciones durante los días previos.
En entornos corporativos estándar, auditar una brecha física implica que los equipos de seguridad humana revisen manualmente cientos de horas de grabaciones de video de vigilancia, crucen registros CSV de acceso mediante tarjetas de identificación por radiofrecuencia (RFID) y rastreen la actividad de estaciones de trabajo individuales. Este proceso es notoriamente lento, intensivo en mano de obra y propenso al error humano o a la ofuscación intencionada por parte de un infiltrado. OpenAI, en cambio, introdujo registros empresariales no estructurados, telemetría de sensores espaciales, fuentes de seguridad óptica y eventos de tarjetas de acceso en sus tuberías analíticas internas para mapear comportamientos físicos anómalos frente a las ventanas de acceso conocidas a la sala de juntas.
Los límites de la mitigación de amenazas internas
El arresto de un ingeniero interno subraya el fallo persistente de los modelos de confianza cero (zero-trust) empresariales: la agencia humana del infiltrado físico. Si bien la arquitectura de confianza cero impone políticas estrictas de menor privilegio en los servicios de software digital, la arquitectura física corporativa rara vez coincide con ese nivel de microsegmentación granular. Una vez que a un empleado se le otorga una tarjeta de acceso a suites ejecutivas o instalaciones de investigación, sus acciones físicas dentro de esos espacios compartidos siguen basándose en gran medida en la confianza.
El modelado de amenazas internas divide típicamente los riesgos operativos en dos categorías: uso indebido de credenciales y exfiltración de datos. En los sistemas de software, los motores automatizados de Prevención de Pérdida de Datos (DLP) pueden señalar descargas masivas, confirmaciones sospechosas en Git o consultas no autorizadas a API de inferencia de modelos. Pero un infiltrado que coloca una carga mecánica o microelectrónica en una sala de conferencias física no genera paquetes de red en la infraestructura corporativa. Si el dispositivo graba localmente en almacenamiento flash o transmite a través de un módem celular independiente que opera en bandas móviles comerciales, los sistemas de detección de intrusiones corporativos no verán absolutamente nada.
- Grabación aislada (Air-Gapped): Los dispositivos equipados con almacenamiento NAND de estado sólido y micrófonos activados por voz pueden operar sin ser detectados durante meses sin generar una firma de radiofrecuencia activa.
- Salto de frecuencia y ráfagas celulares: Los dispositivos avanzados utilizan transmisiones de ráfagas cortas y de gran ancho de banda sobre redes celulares públicas (4G/5G) en lugar del Wi-Fi corporativo local, ocultando su tráfico dentro de la densidad celular urbana normal.
- Enrutamiento bajo suelo y conductos: Las instalaciones de hardware sofisticadas aprovechan la infraestructura de bajo voltaje existente en las salas de conferencias, como cables de pantalla o rieles de alimentación audiovisual, eliminando por completo los límites del ciclo de vida de la batería.
Ingeniería de contravigilancia para el laboratorio de IA moderno
La brecha de OpenAI acelerará inevitablemente la adopción de Contramedidas Técnicas de Vigilancia (TSCM) de grado de defensa en todo el sector de la inteligencia artificial comercial. Históricamente, los barridos regulares con detectores de uniones no lineales (NLJD) —dispositivos capaces de detectar las uniones semiconductoras en transistores y microchips incluso cuando un dispositivo está completamente apagado— estaban limitados en gran medida a contratistas de defensa, instalaciones de información compartimentada sensible (SCIF) de agencias de inteligencia y complejos diplomáticos de jefes de estado.
Los desarrolladores comerciales de IA de frontera deben ahora recalibrar sus instalaciones físicas para igualar las posturas defensivas básicas de los proyectos secretos militares. Esta transición requerirá adaptaciones arquitectónicas estructurales: insonorización diseñada para eliminar la resonancia acústica a través de paneles de yeso estructurales, salas de juntas blindadas contra RF construidas como recintos de Faraday completos y un análisis de espectro continuo diseñado para alertar a los administradores de las instalaciones en el milisegundo en que un transmisor no autorizado emita dentro de los confines ejecutivos.
Además, la gestión de instalaciones convergerá cada vez más con la seguridad algorítmica. El método que utilizó OpenAI para descubrir al culpable apunta hacia un futuro operativo donde el monitoreo continuo del entorno físico sea analizado por modelos multimodales de visión-lenguaje. En lugar de depender de grabaciones de video pasivas, los campus empresariales implementarán software de conciencia espacial continuo y en tiempo real, capaz de rastrear la integridad de los activos físicos, mapear cambios de objetos en salas de conferencias sensibles y alertar inmediatamente a seguridad cuando se introduce un objeto no catalogado en un entorno seguro.
El cambiante campo de batalla de la inteligencia global
La realidad geopolítica que enmarca el incidente en la sala de juntas de OpenAI es inconfundible. A medida que la inteligencia artificial general y los sistemas computacionales autónomos emergen como pilares fundamentales del dominio económico y la defensa nacional, los laboratorios de frontera se han convertido en objetivos principales para los servicios de inteligencia extranjeros. La transición de los ciberataques dirigidos al robo de código a agresivas operaciones de inteligencia humana (HUMINT) destinadas a espiar las deliberaciones de la junta directiva indica que los adversarios reconocen las limitaciones estratégicas de robar código de software desfasado.
Una instantánea de código o de pesos de modelos crudos se deprecia rápidamente a medida que evolucionan las arquitecturas; comprender la visión estratégica, los avances institucionales y los cuellos de botella estructurales de cómputo del equipo de liderazgo proporciona inteligencia procesable a largo plazo. En este nuevo teatro de competencia tecnológica, las instalaciones corporativas físicas ya no son solo oficinas de software; son infraestructura estratégica que opera en la primera línea del espionaje técnico global.



Comments
No comments yet. Be the first!