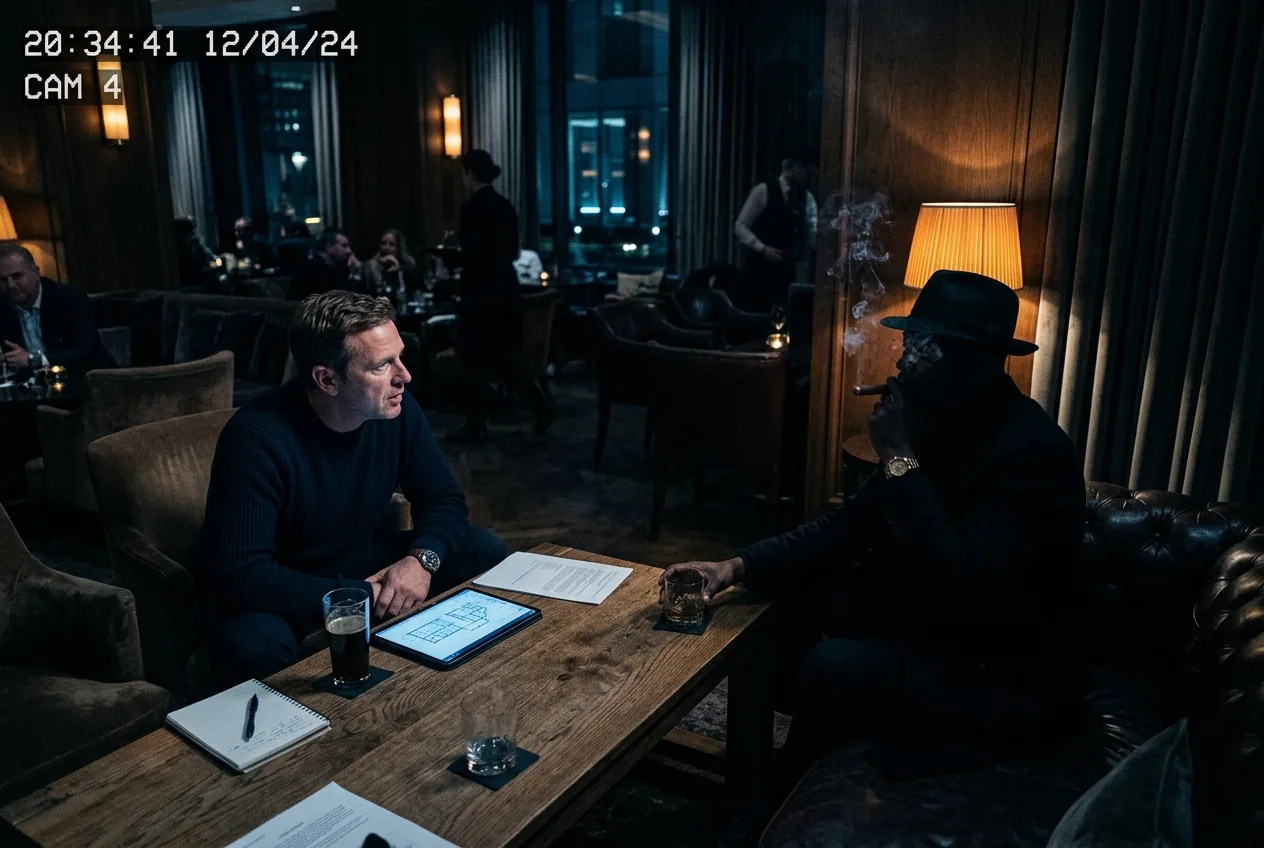
Durante décadas, el sector comercial de Silicon Valley operó bajo un axioma tácito: la seguridad era un problema de ingeniería que se resolvía con protocolos criptográficos, cortafuegos perimetrales y rigurosos controles de acceso. El modelo de amenazas era casi exclusivamente digital y se centraba en la penetración externa, las dependencias maliciosas y la ejecución remota de código. Sin embargo, a medida que los sistemas de inteligencia artificial pasan de la investigación académica a convertirse en la base del poder económico y militar nacional, el entorno de amenazas que rodea a los laboratorios de investigación de vanguardia ha virado hacia el pragmatismo brutal del espionaje clásico.
Las advertencias internas que circulan en OpenAI ilustran esta realidad con una claridad inquietante. El personal corporativo y de seguridad de la empresa ha advertido formalmente a los investigadores y al personal técnico que agentes de inteligencia extranjeros los están captando activamente a través de canales de inteligencia humana, incluyendo seducciones románticas y sexuales conocidas comúnmente como "trampas de miel" (honey traps). Lo que antes era dominio exclusivo de contratistas de defensa, laboratorios de armas nucleares e instalaciones de pruebas aeroespaciales, ha llegado a las puertas de los ingenieros de software de San Francisco.
Por qué las fortalezas digitales empujan a los atacantes hacia los vectores humanos
Para entender por qué los servicios de inteligencia hostiles están recuperando las técnicas de inteligencia humana de la era de la Guerra Fría, hay que examinar la postura defensiva moderna de las principales empresas de inteligencia artificial. Laboratorios como OpenAI, Anthropic y Google DeepMind han dedicado los últimos años a reforzar agresivamente su infraestructura computacional. Los pesos de los modelos —las matrices de varios terabytes de parámetros numéricos que definen el comportamiento de un modelo entrenado— suelen estar aislados dentro de centros de datos estrictamente particionados y altamente monitorizados. El acceso requiere autenticación multifactor basada en hardware, permisos granulares basados en roles y marcos de trabajo de confianza cero (zero-trust) que alertan inmediatamente sobre transferencias masivas de datos anómalas.
Intentar exfiltrar cientos de gigabytes de datos de puntos de control propietarios a través de una red corporativa cifrada sin activar los sistemas de detección de intrusiones conductuales es una apuesta de altísimo riesgo y baja probabilidad para un agente de inteligencia extranjero. En el léxico de la seguridad industrial, los controles técnicos elevan el coste del ciberreconocimiento puro a niveles prohibitivos. En consecuencia, las agencias de inteligencia adversarias se inclinan hacia la vulnerabilidad más blanda de cualquier proceso operativo: la psicología humana.
La inteligencia humana, o HUMINT, elude por completo la integridad matemática de la criptografía de clave pública y los aislamientos de red (air-gaps). Un ingeniero con privilegios de administrador o acceso a la orquestación de computación distribuida puede lograr con una sola credencial autorizada o una divulgación accidental lo que un grupo de amenazas persistentes avanzadas externo no lograría en dos años de sondeo remoto de vulnerabilidades. Al infiltrar operativos en esferas sociales frecuentadas por científicos investigadores, los actores extranjeros explotan la soledad, el ego, la afinidad ideológica o las vulnerabilidades personales para extraer gradualmente información técnica sensible.
La anatomía de lo que buscan los adversarios extranjeros
La concepción popular del espionaje corporativo suele centrarse en el resultado final: los pesos de la red neuronal terminada que permiten a una entidad rival desplegar un clon de un modelo insignia. Si bien robar puntos de control de modelos representa una brecha de propiedad intelectual catastrófica, el aparato de inteligencia moderno apunta a artefactos mucho más granulares, operativos y procesables. Los desarrolladores respaldados por Estados no buscan simplemente descargar una instantánea estática de un sistema existente; quieren el manual de ingeniería que les permita reproducir y escalar las capacidades de frontera de forma independiente.
Entre los objetivos más codiciados se encuentran las tuberías de alineación post-entrenamiento, la infraestructura de aprendizaje por refuerzo a partir de retroalimentación humana (RLHF) y las recetas curadas utilizadas para generar conjuntos de datos de entrenamiento sintéticos. Entrenar un modelo base moderno requiere enormes grupos de miles de GPU interconectadas que operan de forma síncrona durante semanas o meses. Los fallos en la programación de la computación, la asignación de memoria o la comunicación entre nodos pueden consumir millones de dólares en gastos generales de computación en cuestión de horas. La información sobre núcleos CUDA personalizados, bibliotecas de comunicación distribuida y optimizaciones de topología de clústeres proporciona al adversario atajos inmensos, ahorrándole años de costosos ensayos y errores.
Además, los avances arquitectónicos en fase inicial, especialmente los relacionados con marcos de razonamiento, orquestación de agentes y eficiencia algorítmica, rara vez llegan a publicarse como preprints antes de que se evalúen las consideraciones defensivas. Si un servicio de inteligencia adversario puede ejercer presión sobre un ingeniero que trabaja en la optimización de inferencia de frontera, obtiene la capacidad de predecir trayectorias competitivas, contrarrestar los filtros de seguridad defensivos y copiar avances propietarios sin pagar el asombroso impuesto de investigación y desarrollo.
La economía del espionaje en la era del cuello de botella computacional
El despliegue agresivo de vectores de espionaje físico también debe enmarcarse a través de la lente de las limitaciones macroeconómicas y computacionales. Estados Unidos y sus aliados han pasado los últimos tres años endureciendo los controles a la exportación de equipos de fabricación de semiconductores de vanguardia y chips aceleradores avanzados como las arquitecturas H100 y Blackwell de NVIDIA. Los estados adversarios que enfrentan estrictos embargos de hardware no pueden permitirse desperdiciar ciclos de cómputo en caminos experimentales sin salida.
En un entorno donde cada módulo de memoria de alto ancho de banda y cada clúster de procesamiento avanzado es un activo soberano escaso, las operaciones de inteligencia funcionan como un multiplicador de eficiencia. Si un equipo de inteligencia puede confirmar a través de un activo que una arquitectura de modelo específica no logró escalar más allá de cierto umbral de parámetros, o por el contrario, que un novedoso algoritmo de enrutamiento de "mezcla de expertos" duplicó la eficiencia de entrenamiento, ahorran a su ecosistema tecnológico nacional miles de millones de dólares en energía asignada y tiempo de silicio.
El retorno de la inversión asimétrico es asombroso. Ejecutar una operación de inteligencia humana a largo plazo que involucre a varios gestores, identidades falsas y logística de ingeniería social cuesta una fracción insignificante de los cien millones de dólares necesarios para entrenar un modelo de última generación desde cero. Para los adversarios soberanos que intentan cerrar la brecha generacional en inteligencia artificial, el espionaje industrial mediante coerción o manipulación humana es simplemente la estrategia más económicamente racional disponible.
De la ideología de startup a la paranoia del Departamento de Defensa
Sin embargo, los protocolos defensivos que se están introduciendo ahora se asemejan a las salvaguardias compartimentadas de los sectores aeroespacial y de defensa. Las sesiones informativas rutinarias de contrainteligencia, los mecanismos de notificación rigurosos ante acercamientos extranjeros inesperados y la estricta separación entre dispositivos informáticos personales y profesionales se están convirtiendo en el procedimiento operativo estándar. Se instruye cada vez más a los ingenieros para que traten los acercamientos sociales inesperados, las generosas invitaciones a simposios académicos extranjeros y las propuestas románticas de individuos con historiales digitales oscuros como actos de reconocimiento activo.



Comments
No comments yet. Be the first!