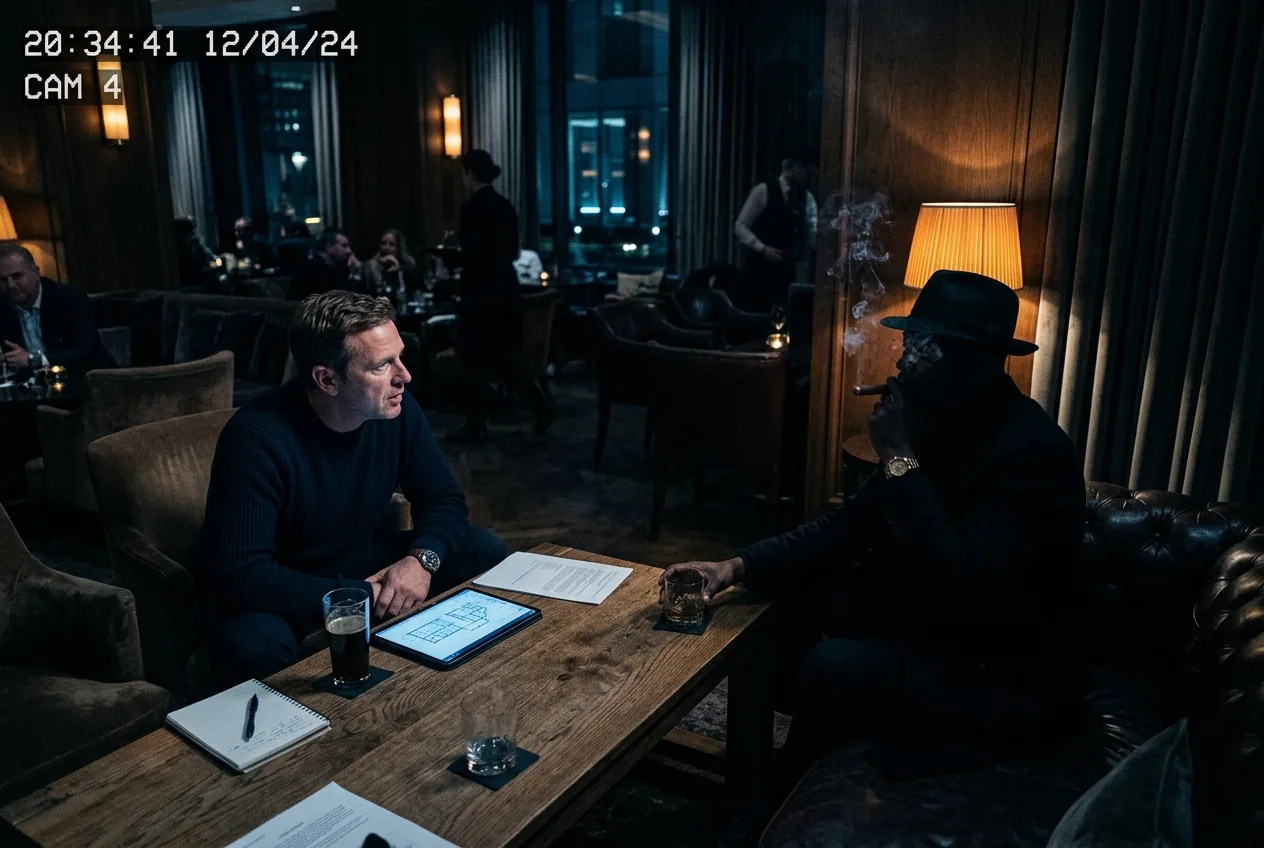
Pendant des décennies, la Silicon Valley commerciale a fonctionné selon un axiome tacite : la sécurité était un problème d'ingénierie résolu par des protocoles cryptographiques, des pare-feu périmétriques et des contrôles d'accès rigoureux. Le modèle de menace était presque exclusivement numérique, se concentrant sur l'intrusion externe, les dépendances malveillantes et l'exécution de code à distance. Pourtant, à mesure que les systèmes d'intelligence artificielle passent de la recherche universitaire au fondement de la puissance économique et militaire nationale, l'environnement de menace entourant les laboratoires de recherche de premier plan a basculé vers le pragmatisme brutal de l'espionnage classique.
Les notes internes circulant chez OpenAI illustrent cette réalité avec une clarté déconcertante. Le personnel de sécurité et la direction de l'entreprise ont formellement averti les chercheurs et le personnel technique que des agents de renseignement étrangers les ciblaient activement par le biais de canaux de renseignement humain, incluant des séductions amoureuses et sexuelles communément appelées « honey traps » (pièges à miel). Ce qui était autrefois le domaine des entreprises de défense, des laboratoires d'armes nucléaires et des installations d'essais aérospatiaux se retrouve désormais aux portes des ingénieurs logiciels de San Francisco.
Pourquoi les forteresses numériques poussent les attaquants vers les vecteurs humains
Pour comprendre pourquoi les services de renseignement hostiles ressuscitent les techniques d'espionnage de l'ère de la guerre froide, il faut examiner la posture défensive moderne des entreprises leaders de l'intelligence artificielle. Des laboratoires tels qu'OpenAI, Anthropic et Google DeepMind ont passé ces dernières années à renforcer agressivement leur infrastructure informatique. Les poids des modèles — ces matrices de plusieurs téraoctets de paramètres numériques qui définissent le comportement d'un modèle entraîné — sont généralement séquestrés dans des centres de données strictement cloisonnés et hautement surveillés. L'accès nécessite une authentification multifacteur basée sur le matériel, des autorisations granulaires basées sur les rôles et des cadres de vérification de type « zéro confiance » qui signalent immédiatement les transferts de données volumineux anormaux.
Tenter d'exfiltrer des centaines de gigaoctets de données de points de contrôle propriétaires sur un réseau d'entreprise chiffré sans déclencher les systèmes de détection d'intrusion comportementale est une manœuvre à très haut risque et à faible probabilité pour un agent de renseignement étranger. Dans le lexique de la sécurité industrielle, les contrôles techniques élèvent le coût de la cyber-reconnaissance pure à des niveaux prohibitifs. Par conséquent, les agences de renseignement adverses se tournent vers la vulnérabilité la plus douce de toute chaîne opérationnelle : la psychologie humaine.
Le renseignement humain, ou HUMINT, contourne entièrement l'intégrité mathématique de la cryptographie à clé publique et les réseaux isolés (air-gaps). Un ingénieur possédant des privilèges root ou un accès à l'orchestration de calcul distribué peut accomplir avec une seule accréditation autorisée ou une divulgation accidentelle ce qu'un groupe de menace persistante avancée externe pourrait ne pas réussir en deux ans de sondage de vulnérabilité à distance. En intégrant des agents dans les sphères sociales fréquentées par les chercheurs, les acteurs étrangers exploitent la solitude, l'ego, l'alignement idéologique ou les vulnérabilités personnelles pour extraire progressivement des informations techniques sensibles.
L'anatomie de ce que traquent les adversaires étrangers
La conception populaire de l'espionnage industriel se concentre souvent sur le résultat final : les poids de réseaux neuronaux finis qui permettent à une entité rivale de déployer un clone d'un modèle phare. Bien que le vol de points de contrôle de modèles représente une violation catastrophique de la propriété intellectuelle, l'appareil de renseignement moderne cible des éléments beaucoup plus granulaires, opérationnels et exploitables. Les développeurs soutenus par des États ne cherchent pas simplement à télécharger un instantané statique d'un système existant ; ils veulent le manuel d'ingénierie qui leur permet de reproduire et de mettre à l'échelle des capacités de pointe de manière indépendante.
Parmi les cibles les plus convoitées figurent les pipelines d'alignement post-entraînement, l'infrastructure d'apprentissage par renforcement à partir du feedback humain et les recettes utilisées pour générer des ensembles de données d'entraînement synthétiques. L'entraînement d'un modèle de fondation moderne exige des grappes massives de milliers de GPU interconnectés fonctionnant de manière synchrone pendant des semaines ou des mois. Des échecs dans la planification du calcul, l'allocation de mémoire ou la communication entre nœuds peuvent brûler des millions de dollars en frais de calcul en quelques heures. Les connaissances sur les noyaux CUDA personnalisés, les bibliothèques de communication distribuée et les optimisations de topologie de cluster offrent à un adversaire d'immenses raccourcis, lui épargnant des années d'essais et d'erreurs coûteux.
De plus, les percées architecturales précoces, en particulier celles liées aux cadres de raisonnement, à l'orchestration agentique et à l'efficacité algorithmique, atteignent rarement les prépublications publiques avant que des considérations défensives ne soient évaluées. Si un service de renseignement adverse parvient à exercer une influence sur un ingénieur travaillant sur l'optimisation de l'inférence de pointe, il acquiert la capacité de prédire les trajectoires concurrentielles, de contrer les filtres de sécurité défensifs et de copier des percées propriétaires sans payer le coût exorbitant de la recherche et du développement.
L'économie de l'espionnage à l'ère du goulot d'étranglement du calcul
Le déploiement agressif de vecteurs d'espionnage physiques doit également être analysé sous l'angle des contraintes macroéconomiques et informatiques. Les États-Unis et leurs alliés ont passé les trois dernières années à durcir les contrôles à l'exportation sur les équipements de fabrication de semi-conducteurs de pointe et les puces accélératrices avancées comme les architectures H100 et Blackwell de NVIDIA. Les États adverses confrontés à des embargos stricts sur le matériel ne peuvent pas se permettre de gaspiller des cycles de calcul sur des voies expérimentales sans issue.
Dans un environnement où chaque module de mémoire à large bande passante et chaque cluster de traitement avancé est une ressource souveraine rare, les opérations de renseignement fonctionnent comme un multiplicateur d'efficacité. Si une équipe de renseignement peut confirmer par le biais d'un actif qu'une architecture de modèle spécifique n'a pas réussi à monter en charge au-delà d'un certain seuil de paramètres, ou inversement qu'un nouvel algorithme de routage « mélange d'experts » a doublé l'efficacité de l'entraînement, elle économise à son écosystème technologique national des milliards de dollars en énergie et en temps de silicium alloués.
Le retour sur investissement asymétrique est stupéfiant. Mener une opération de renseignement humain à long terme impliquant plusieurs agents traitants, des identités de couverture fabriquées et une logistique d'ingénierie sociale coûte une fraction négligeable des cent millions de dollars nécessaires pour entraîner un modèle de pointe à partir de zéro. Pour les adversaires souverains tentant de combler le fossé générationnel dans l'intelligence artificielle, l'espionnage industriel par la coercition ou la manipulation humaine est tout simplement la stratégie la plus économiquement rationnelle disponible.
De l'idéologie des startups à la paranoïa du ministère de la Défense
Pourtant, les protocoles défensifs désormais introduits ressemblent aux mesures de sauvegarde compartimentées des secteurs de l'aérospatiale et de la défense. Les briefings réguliers de contre-espionnage, les mécanismes de signalement rigoureux en cas d'approches étrangères inattendues et la séparation stricte entre les appareils informatiques personnels et professionnels deviennent la procédure opérationnelle standard. Les ingénieurs sont de plus en plus invités à traiter les approches sociales inattendues, les invitations somptueuses à des symposiums universitaires étrangers et les avances romantiques de personnes ayant des antécédents numériques troubles comme des actes de reconnaissance active.



Comments
No comments yet. Be the first!