Per decenni, il settore commerciale della Silicon Valley ha operato secondo un assioma non detto: la sicurezza era un problema ingegneristico risolvibile con protocolli crittografici, firewall perimetrali e rigorosi controlli di accesso. Il modello di minaccia era quasi esclusivamente digitale, focalizzato su penetrazioni esterne, dipendenze malevole ed esecuzione di codice da remoto. Tuttavia, man mano che i sistemi di intelligenza artificiale passano dalla ricerca accademica a pilastri del potere economico e militare nazionale, l'ambiente di minaccia che circonda i laboratori di ricerca d'eccellenza si è spostato verso il brutale pragmatismo dello spionaggio classico.
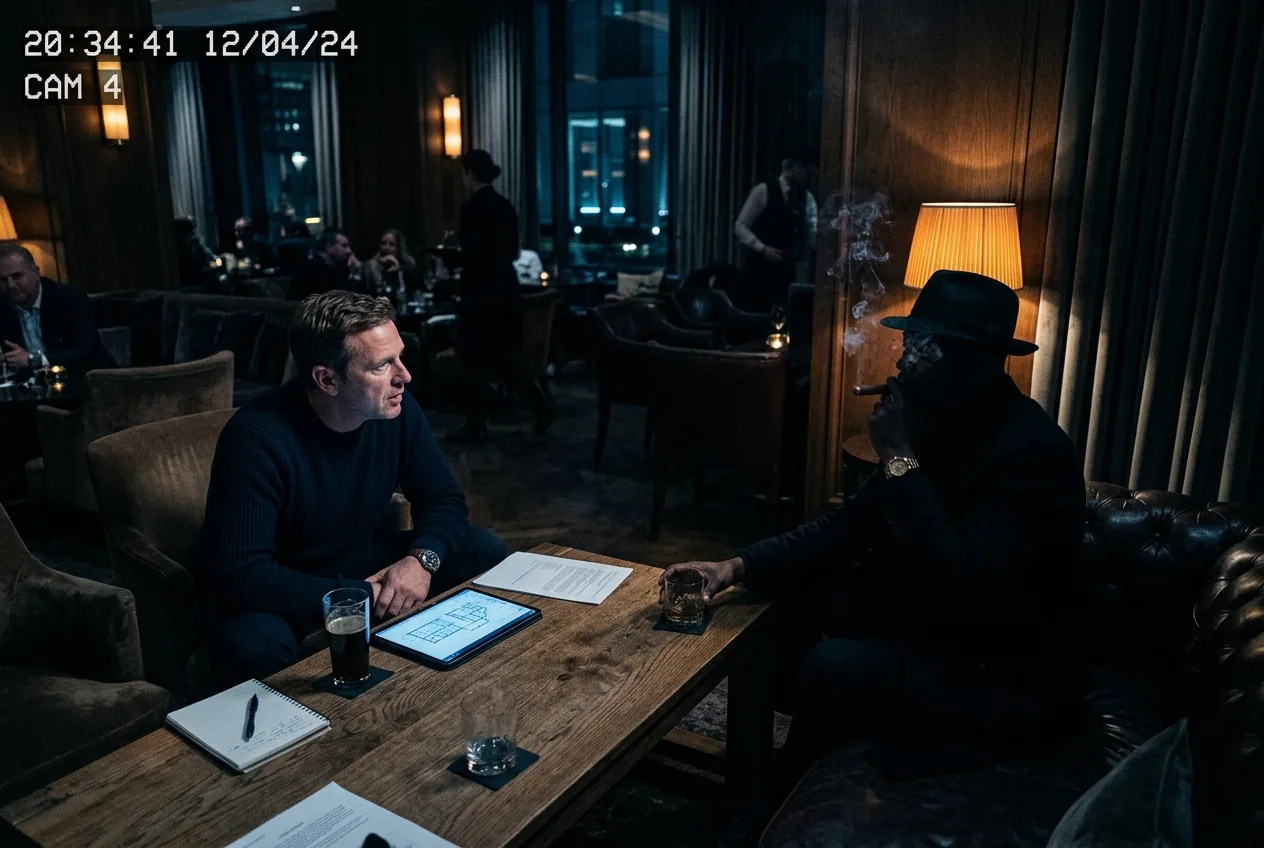
Le comunicazioni interne che circolano presso OpenAI illustrano questa realtà con allarmante chiarezza. Il personale aziendale e di sicurezza della società ha formalmente avvertito ricercatori e staff tecnico che agenti dei servizi di intelligence stranieri li stanno attivamente prendendo di mira attraverso canali di intelligence umana, inclusi adescamenti romantici e sessuali, comunemente noti come "honey trap". Ciò che un tempo era dominio di appaltatori della difesa, laboratori per armi nucleari e strutture di test aerospaziali, è arrivato alle porte degli ingegneri del software di San Francisco.
Perché le fortezze digitali spingono gli aggressori verso vettori umani
Per capire perché i servizi di intelligence ostili stiano facendo rivivere tecniche di spionaggio umano dell'era della Guerra Fredda, bisogna esaminare l'odierna postura difensiva delle principali aziende di intelligenza artificiale. Laboratori come OpenAI, Anthropic e Google DeepMind hanno trascorso gli ultimi anni a rafforzare in modo aggressivo la propria infrastruttura computazionale. I pesi del modello — le matrici da svariati terabyte di parametri numerici che definiscono il comportamento di un modello addestrato — sono solitamente segregati all'interno di data center rigorosamente partizionati e altamente monitorati. L'accesso richiede autenticazione a più fattori basata su hardware, autorizzazioni granulari basate sui ruoli e framework di verifica "zero-trust" che segnalano immediatamente trasferimenti anomali di dati massivi.
Tentare di esfiltrare centinaia di gigabyte di checkpoint proprietari su una rete aziendale criptata senza attivare i sistemi di rilevamento delle intrusioni basati sul comportamento è una manovra ad alto rischio e bassa probabilità per un agente dell'intelligence straniera. Nel lessico della sicurezza industriale, i controlli tecnici elevano il costo della pura cyber-ricognizione a livelli proibitivi. Di conseguenza, le agenzie di intelligence avversarie virano verso la vulnerabilità più debole in qualsiasi pipeline operativa: la psicologia umana.
L'intelligence umana, o HUMINT, aggira completamente l'integrità matematica della crittografia a chiave pubblica e gli isolamenti fisici delle reti (air-gap). Un ingegnere che possiede privilegi di root o accesso all'orchestrazione del calcolo distribuito può compiere con una singola credenziale autorizzata o una divulgazione accidentale ciò che un gruppo di minaccia persistente avanzata (APT) esterno potrebbe non riuscire a ottenere in due anni di sondaggi remoti delle vulnerabilità. Infiltrando agenti nelle sfere sociali frequentate dagli scienziati ricercatori, gli attori stranieri sfruttano la solitudine, l'ego, l'allineamento ideologico o le fragilità personali per estrarre gradualmente intuizioni tecniche sensibili.
L'anatomia di ciò che gli avversari stranieri stanno cercando
La concezione popolare dello spionaggio aziendale si concentra spesso sul risultato finale: i pesi della rete neurale completi che consentono a un'entità rivale di distribuire un clone di un modello di punta. Sebbene il furto dei checkpoint del modello rappresenti una catastrofica violazione della proprietà intellettuale, l'apparato di intelligence moderno punta ad artefatti molto più granulari, operativi e azionabili. Gli sviluppatori sostenuti dagli Stati non cercano semplicemente di scaricare un'istantanea statica di un sistema esistente; vogliono il playbook ingegneristico che consenta loro di riprodurre e scalare le capacità di frontiera in modo indipendente.
Tra gli obiettivi più ambiti vi sono le pipeline di allineamento post-addestramento, l'infrastruttura di apprendimento per rinforzo da feedback umano (RLHF) e le ricette curate utilizzate per generare dataset di addestramento sintetici. L'addestramento di un moderno modello di base richiede enormi cluster di migliaia di GPU interconnesse che operano in modo sincrono per settimane o mesi. I fallimenti nella pianificazione del calcolo, nell'allocazione della memoria o nella comunicazione tra i nodi possono bruciare milioni di dollari in costi operativi in poche ore. Le intuizioni sui kernel CUDA personalizzati, sulle librerie di comunicazione distribuita e sulle ottimizzazioni della topologia dei cluster forniscono a un avversario immense scorciatoie, facendogli risparmiare anni di costosi tentativi ed errori.
Inoltre, le scoperte architettoniche in fase iniziale, specialmente quelle relative ai framework di ragionamento, all'orchestrazione agentica e all'efficienza algoritmica, arrivano raramente ai preprint pubblici prima che vengano valutate le considerazioni difensive. Se un servizio di intelligence avversario riesce a esercitare pressione su un ingegnere che lavora sull'ottimizzazione dell'inferenza di frontiera, ottiene la capacità di prevedere traiettorie competitive, contrastare i filtri di sicurezza difensivi e replicare scoperte proprietarie senza pagare l'esorbitante tassa di ricerca e sviluppo.
L'economia dello spionaggio nell'era del collo di bottiglia computazionale
Il dispiegamento aggressivo di vettori di spionaggio fisico deve essere inquadrato anche attraverso la lente dei vincoli macroeconomici e computazionali. Gli Stati Uniti e i loro alleati hanno trascorso gli ultimi tre anni a inasprire i controlli sulle esportazioni di apparecchiature per la produzione di semiconduttori all'avanguardia e di chip acceleratori avanzati come le architetture H100 e Blackwell di NVIDIA. Gli Stati avversari che affrontano rigidi embarghi sull'hardware non possono permettersi di sprecare cicli di calcolo su percorsi sperimentali senza uscita.
In un ambiente in cui ogni singolo modulo di memoria a banda larga e ogni cluster di elaborazione avanzato è una risorsa sovrana scarsa, le operazioni di intelligence fungono da moltiplicatore di efficienza. Se un team di intelligence può confermare tramite una fonte che un'architettura specifica di modello non è riuscita a scalare oltre una certa soglia di parametri, o al contrario che un nuovo algoritmo di routing "mixture-of-experts" ha raddoppiato l'efficienza di addestramento, fanno risparmiare al loro ecosistema tecnologico nazionale miliardi di dollari in energia allocata e tempo di silicio.
Il ritorno sull'investimento asimmetrico è sbalorditivo. Gestire un'operazione di intelligence umana a lungo termine che coinvolge diversi gestori, identità di copertura fabbricate e logistica di ingegneria sociale costa una frazione trascurabile dell'addestramento da cento milioni di dollari richiesto per creare un modello allo stato dell'arte partendo da zero. Per gli avversari sovrani che tentano di colmare il divario generazionale nell'intelligenza artificiale, lo spionaggio industriale tramite coercizione o manipolazione umana è semplicemente la strategia economicamente più razionale disponibile.
Dall'ideologia delle startup alla paranoia del Dipartimento della Difesa
Tuttavia, i protocolli difensivi ora introdotti somigliano alle tutele compartimentate dei settori aerospaziale e della difesa. Briefing di controspionaggio di routine, rigorosi meccanismi di segnalazione per approcci esteri inaspettati e una netta separazione tra dispositivi informatici personali e professionali stanno diventando la procedura operativa standard. Gli ingegneri vengono sempre più istruiti a considerare come attiva ricognizione gli approcci sociali inattesi, i generosi inviti a simposi accademici stranieri e le avances romantiche da parte di individui con storie digitali poco chiare.



Comments
No comments yet. Be the first!