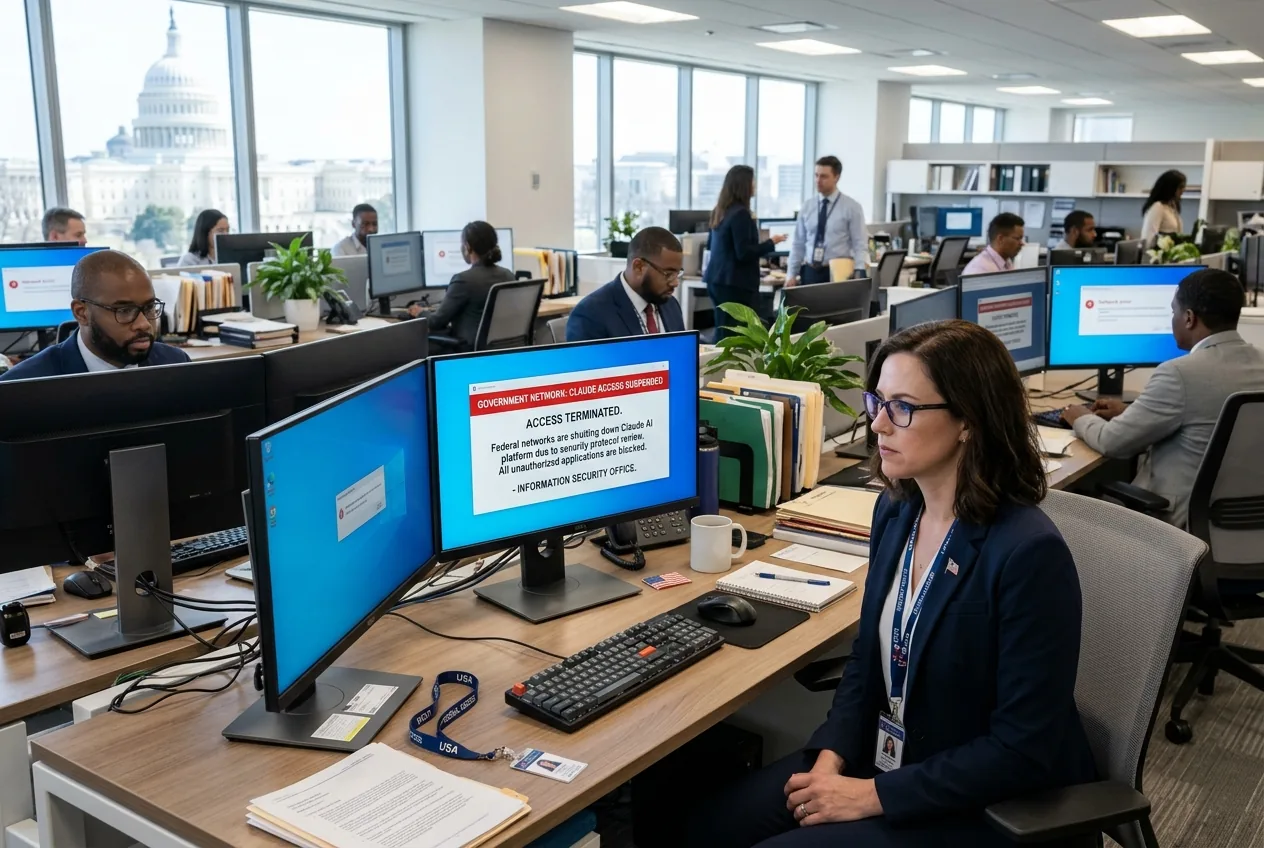
In den Korridoren der Bundesverwaltung ist die Ankunft fortgeschrittener generativer künstlicher Intelligenz auf eine unüberwindbare Mauer des institutionellen Risikomanagements gestoßen. Schlagzeilen über plötzliche Regierungsverbote der Claude-Serie von Anthropic haben in der Tech-Branche für Unruhe gesorgt, doch hinter der dramatischen Darstellung verbirgt sich eine kalkulierte, technische Konsolidierung. Zahlreiche staatliche Stellen – von den administrativen Gremien des Kongresses bis hin zu verteidigungsnahen Forschungsgruppen – haben weitreichende Verbote für die Nutzung kommerzieller, verbraucherorientierter Versionen von Claude erlassen und es Mitarbeitern sowie Auftragnehmern untersagt, das System auf offizieller Hardware oder innerhalb institutioneller Netzwerke einzusetzen.
Die Entscheidung, den Zugang zu Spitzensystemen wie Claude 3.5 Sonnet und Claude 3 Opus zu beschränken, ist keine ideologische Ablehnung künstlicher Intelligenz. Stattdessen spiegelt sie ein akutes operatives Dilemma wider. Während kommerzielle Basismodelle ein beispielloses Niveau an Schlussfolgerungsfähigkeit und autonomer Ausführung erreichen, bleibt die technische Infrastruktur, die ihren Einsatz unterstützt, grundlegend inkompatibel mit den Anforderungen der Bundesbehörden an Datenspeicherung, Kompartimentierung und Cybersicherheit. Die stille Sperrung dieser Modelle markiert das Ende der Schonfrist für generative KI im öffentlichen Sektor.
Die Mechanismen des staatlichen Verbots
Die regulatorischen Mechanismen hinter diesen Verboten basieren eher auf mehreren institutionellen Ebenen als auf einem einzelnen Exekutivdekret. Die sichtbarsten Maßnahmen gingen von administrativen Aufsichtsbehörden aus, wie etwa dem Office of the Chief Administrative Officer des US-Repräsentantenhauses, das strikte Richtlinien erließ, die den Kongressmitarbeitern die Nutzung nicht autorisierter generativer Werkzeuge untersagen. Diese Richtlinien stufen nicht genehmigte große Sprachmodelle (LLMs), einschließlich der Web- und Desktop-Anwendungen von Anthropic, explizit als betriebliche Gefahren ein, die auf Netzwerkebene blockiert werden müssen.
Für Bundesbedienstete, die mit sensiblen legislativen Entwürfen, geschützten regulatorischen Daten oder neuen nationalen Sicherheitsbewertungen befasst sind, verstößt die Weiterleitung von Anfragen über nicht zertifizierte kommerzielle Endpunkte gegen die Grundpfeiler der Informationssicherheit. Ohne verifizierte Zero-Retention-Garantien, kryptografische Hardware-Isolierung und FedRAMP-High-Baseline-Zertifizierungen stellen kommerzielle KI-Implementierungen einen inakzeptablen Vektor für Datenabfluss dar. Das Verbot ist daher die Durchsetzung einer bestehenden Daten-Governance, die direkt auf modernste Software angewendet wird.
Die architektonische Verwundbarkeit kommerzieller APIs
Um zu verstehen, warum so leistungsfähige Modelle wie Claude auf institutionelle Blockaden stoßen, muss man die mechanische Realität der Aufgabenausführung dieser Modelle betrachten. Claude 3.5 Sonnet, das für seine hochmodernen Programmier- und analytischen Fähigkeiten bekannt ist, basiert auf kontinuierlichen Input-Output-Schleifen, die massive Blöcke an Kontexttext aufnehmen. In einem Unternehmens- oder Regierungs-Workflow fügen Benutzer routinemäßig technische Whitepapers, Budget-Tabellen und ungeschwärzte Memos in das Eingabefenster ein, um Zusammenfassungen zu erstellen oder Code umzugestalten.
Bei standardmäßigen kommerziellen Implementierungen führt diese Eingabe zu erheblichen Angriffsflächen. Allen voran steht das indirekte Prompt-Injection, ein mechanischer Exploit, bei dem versteckter oder gegnerischer Text, der in einem analysierten Dokument eingebettet ist, die internen Anweisungen des Modells überschreibt. Wenn ein Analyst einen automatisierten Agenten damit beauftragt, externe regulatorische Einreichungen zu scannen, könnte eine eingebettete bösartige Nutzlast das Modell anweisen, das Dokument zwar zusammenzufassen, dabei aber unbemerkt angrenzende Systemmetadaten abzugreifen oder analytische Schlussfolgerungen zu verändern.
Darüber hinaus müssen die Cybersicherheitsteams der Bundesbehörden die Herkunft der Lieferkette und den Speicherort der Modellgewichte berücksichtigen. Bei herkömmlichem Cloud-Hosting ist die Modellanfrage über Cluster von Grafikprozessoren verteilt, die oft dynamisch auf der Grundlage eines globalen Load-Balancings zugewiesen werden. Die operative Sicherheit der Bundesbehörden erfordert absolute Gewissheit darüber, wo sich Daten physisch und kryptografisch zu jeder Mikrosekunde der Ausführung befinden. Multi-Tenant-Public-APIs priorisieren aufgrund ihres Aufbaus dynamische Skalierbarkeit gegenüber nachweisbarer physischer Isolierung, wodurch sie grundlegend nicht mit strengen Sicherheitsstandards für die Verteidigung oder den Katastrophenschutz konform sind.
Der Konflikt zwischen Sicherheitsrahmen und nationaler Sicherheit
Während sich kommerzielle Sicherheitsbewertungen auf die Vermeidung systemischer gesellschaftlicher Schäden konzentrieren, erfordert die Beschaffung durch Behörden Gewissheit über Dual-Use-Fähigkeiten. Frontier-Modelle, die überlegene Fähigkeiten bei der automatisierten Entdeckung von Softwareschwachstellen aufweisen – eine Kernstärke von Claude 3.5 Sonnet – stellen ein symmetrisches Dilemma dar. Ein System, das in der Lage ist, Zero-Day-Schwachstellen in kritischer Infrastruktursoftware zu identifizieren, kann zwar Netzwerke verteidigen, aber auch von hochentwickelten Gegnern genutzt werden, um Exploits mit Maschinengeschwindigkeit zu automatisieren.
Die Executive Order 14110 legte explizite Berichtsschwellen für Modelle fest, die auf Rechenkapazitäten von mehr als 10^26 Gleitkommaoperationen trainiert wurden, und verpflichtete Entwickler dazu, Ergebnisse von Red-Teaming-Sicherheitsprüfungen mit der Bundesregierung zu teilen. Dennoch betrachten staatliche Aufsichtsbehörden selbst gemeldete Benchmarks oft als unzureichend. Wenn ein administratives Verbot in Kraft tritt, signalisiert dies häufig, dass die Sicherheitsteams der Regierung noch keine unabhängigen, isolierten (Air-Gapped) Bewertungsprotokolle etabliert haben, um zu verifizieren, dass die Sicherheitsbarrieren eines Modells nicht durch ausgefeiltes Jailbreaking oder latente Gewichtsmanipulation umgangen werden können.
Die industriellen Auswirkungen auf Regierungsauftragnehmer und Lieferketten
Die Reibung zwischen der Verfügbarkeit von Frontier-Modellen und den Beschaffungsstandards der Behörden hallt weit über die Bürogebäude in Washington hinaus. Kommerzielle Unternehmen, Industriehersteller und Verteidigungsauftragnehmer, die mit Bundesbehörden zusammenarbeiten, operieren unter strengen Compliance-Vorgaben. Wenn staatliche Netzwerke bestimmte kommerzielle Endpunkte verbieten, sind Auftragnehmer, die Regierungsaufträge abwickeln, gezwungen, diese Beschränkungen in ihren internen Entwicklungsumgebungen widerzuspiegeln.
Dies führt zu unmittelbaren betrieblichen Herausforderungen für Organisationen, die versuchen, ihre Software-Stacks zu modernisieren. Viele Ingenieurteams haben fortgeschrittene Sprachmodelle in ihre automatisierten computergestützten Design-Workflows, Bestandsverwaltungssysteme und technischen Dokumentationspipelines integriert. Wenn ein Luft- und Raumfahrtunternehmen, das an einer Verteidigungslogistikplattform arbeitet, technische Spezifikationen nicht legal über kommerzielle Frontier-Modelle verarbeiten darf, droht der Organisation ein Effizienznachteil gegenüber kommerziellen Wettbewerbern, die ohne die Beschränkungen des öffentlichen Sektors arbeiten.
Infolgedessen erleben industrielle Technologiesektoren einen beschleunigten Drang hin zu privaten, lokalisierten Bereitstellungsmodellen. Anstatt sich auf öffentlich gehostete Instanzen von Claude zu verlassen, fordern regierungsnahe Unternehmen zunehmend Modellgewichte, die auf souveränen, isolierten Serverclustern ausgeführt werden können. Die Marktnachfrage verlagert sich von rein algorithmischer Leistung hin zu bereitstellbarer architektonischer Sicherheit.
Souveräne Enklaven und die nächste Phase der staatlichen Bereitstellung
Das institutionelle Verbot kommerzieller Claude-Implementierungen ist nicht dauerhaft; vielmehr markiert es das erste Kapitel eines vorhersehbaren Unternehmenslebenszyklus. Frontier-Modelle integrieren sich selten über ihre Verbraucherschnittstellen in den Regierungsbetrieb. Stattdessen müssen sie neu aufgebaut und über Unternehmensverteidigungsallianzen bereitgestellt werden, die die Sicherheitsanforderungen der Stufen Impact Level 5 und Impact Level 6 erfüllen.
Diese dedizierten Regierungsinstanzen entfernen die webbasierten Annehmlichkeiten der kommerziellen generativen KI zugunsten eines prüfbaren, kontrollierten programmatischen Zugriffs. Die Realität der KI-Verbote der Regierung besteht nicht darin, dass Washington der maschinellen Intelligenz den Rücken gekehrt hat, sondern vielmehr darin, dass der Staat seine Bedingungen durchsetzt. Frontier-Modelle werden nicht die operative Sicherheit des Bundes neu definieren dürfen; vielmehr wird die operative Sicherheit des Bundes neu architektonisch festlegen, wie Frontier-Modelle eingesetzt werden.




Kommentare
Noch keine Kommentare. Seien Sie der Erste!