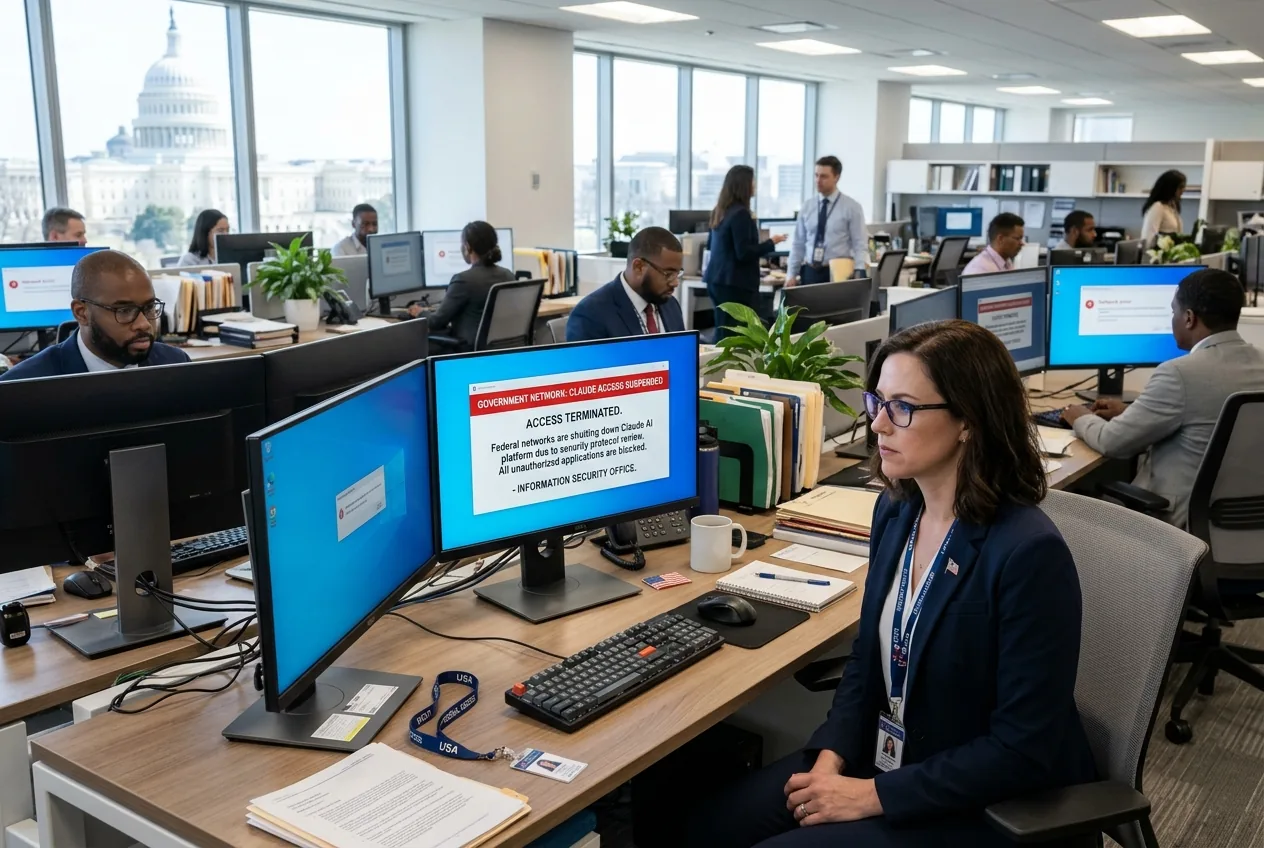
在联邦行政部门的走廊里,先进生成式人工智能的到来遭遇了机构风险管理这道不可逾越的墙。宣称政府突然封杀 Anthropic 公司 Claude 系列的消息在科技界引发了惊恐,但在这充满戏剧性的表述背后,是一场经过审慎考量的技术性收缩。多个政府实体——从国会行政机构到国防相关研究小组——已经对使用 Claude 的商业和面向消费者的版本实施了全面禁令,禁止员工和承包商在官方硬件或机构网络内部署该系统。
限制 Claude 3.5 Sonnet 和 Claude 3 Opus 等前沿系统访问权限的决定,并非出于对人工智能的意识形态排斥。相反,这反映了一个尖锐的运营困境。随着商业基础模型在推理和自主执行方面达到前所未有的水平,支持其部署的技术基础设施在根本上仍与联邦数据监管、分区管理和网络安全要求不兼容。这种对模型静默的封锁,标志着生成式人工智能在公共部门宽限期的结束。
联邦禁令的机制
这些禁令背后的监管机制是在多个机构层面上运作,而非单一的行政指令。最明显的行动来自行政监督办公室,例如美国众议院首席行政官办公室,该办公室发布了严格的指令,禁止国会工作人员使用未经授权的生成式工具。这些政策明确将未经批准的大型语言模型(包括 Anthropic 的网页和桌面应用程序)列为受网络级屏蔽的运营风险。
对于处理敏感立法草案、专有监管数据或新兴国家安全评估的联邦行政人员而言,通过未经认证的商业端点路由查询违反了信息安全的核心原则。在缺乏经验证的“零保留”保证、加密硬件隔离以及 FedRAMP 高基准授权的情况下,商业 AI 的部署构成了一种不可接受的数据外泄向量。因此,这项禁令是将遗留的数据治理准则直接应用于前沿软件的强制执行手段。
商业 API 的架构脆弱性
要理解为何 Claude 这样强大的模型会面临机构封锁,必须审视这些模型执行任务的机械现实。Claude 3.5 Sonnet 以其顶尖的编码和分析推理能力而闻名,它依赖于不断摄取海量上下文文本块的输入-输出循环。在企业或政府的工作流程中,用户经常将技术白皮书、预算电子表格和未经删改的备忘录粘贴到提示词窗口中,以提取摘要或重构代码。
在标准的商业部署中,这种摄取方式引入了巨大的攻击面。其中最主要的是间接提示词注入(indirect prompt injection),这是一种机械漏洞,即嵌入在被分析文档中的隐藏或对抗性文本会覆盖模型的内部指令。如果分析师指派一个自动化代理扫描外部监管提交材料,嵌入的对抗性负载可能指令模型在总结文档的同时,悄悄窃取相邻的系统元数据或篡改分析结论。
此外,联邦网络安全团队必须考虑到供应链溯源和模型权重驻留问题。在传统的云托管中,模型推理分布在图形处理器集群中,通常根据全局负载均衡进行动态分配。联邦运营安全要求在执行的每一微秒内,确切知道数据在物理和加密层面所处的位置。多租户公共 API 的设计本身就优先考虑动态可扩展性,而非可验证的物理隔离,这使它们在根本上不符合严格的国防或民用保护基准。
安全框架与国家安全之间的冲突
虽然商业安全评估侧重于防止系统性的社会危害,但联邦采购要求对“双重用途”能力具备确定性。在自动化软件漏洞发现方面表现出卓越能力的前沿模型——这是 Claude 3.5 Sonnet 的核心优势——带来了一个对称的困境。一个能够识别关键基础设施软件中“零日漏洞”(zero-day vulnerabilities)的系统既能保护网络,也可能被复杂的对手利用,从而以机器速度自动执行漏洞利用。
第 14110 号行政命令为计算量超过 10^26 次浮点运算的模型建立了明确的报告阈值,要求开发人员与联邦政府共享红队安全测试结果。然而,联邦监督机构通常认为自我报告的基准是不够的。当行政禁令颁布时,这通常意味着政府安全团队尚未建立独立的、物理隔离(air-gapped)的评估协议,以验证模型的安全护栏不会因复杂的越狱攻击或潜在的权重篡改而被剥离。
对联邦承包商和供应链的工业影响
前沿模型的可得性与联邦采购标准之间的摩擦,其影响远远超出了华盛顿的办公大楼。与联邦机构对接的商业企业、工业制造商和国防承包商都在严格的合规性保护伞下运营。当联邦网络取缔特定的商业端点时,处理政府合同的承包商被迫在其内部工程环境中同步这些限制。
这为试图实现软件栈现代化的组织带来了直接的运营阻力。许多工程团队已将先进的语言模型集成到其自动化计算机辅助设计工作流、库存管理系统和技术文档管道中。如果一家从事国防物流平台的航空航天承包商不能合法地通过商业前沿模型处理技术规范,那么与不受公共部门限制的商业同行相比,该组织将面临效率惩罚。
结果,工业技术领域正在经历向私有、本地化部署模型的加速转型。政府相关企业不再依赖公共云托管的 Claude 实例,而是日益要求获得可以在主权、物理隔离服务器集群上运行的模型权重。市场需求正从纯粹的算法性能转向可部署的架构安全性。
主权飞地与联邦部署的下一阶段
对商业 Claude 部署的机构禁令并非永久性的;相反,它标志着一个可预见的企业生命周期的开端。前沿模型很少通过消费者界面集成到联邦运营中。相反,它们必须通过满足“影响级别 5”(Impact Level 5)和“影响级别 6”(Impact Level 6)安全基准的企业防御联盟进行重建和重新部署。
这些专门的政府实例剥离了商业生成式 AI 的网页端便利性,转而采用可审计、受控的程序化访问。政府 AI 禁令的真相并不是华盛顿背弃了前沿机器智能,而是政府正在确立自己的准则。前沿模型不会被允许重新定义联邦运营安全,而是联邦运营安全将重新架构前沿模型的部署方式。




Comments
No comments yet. Be the first!