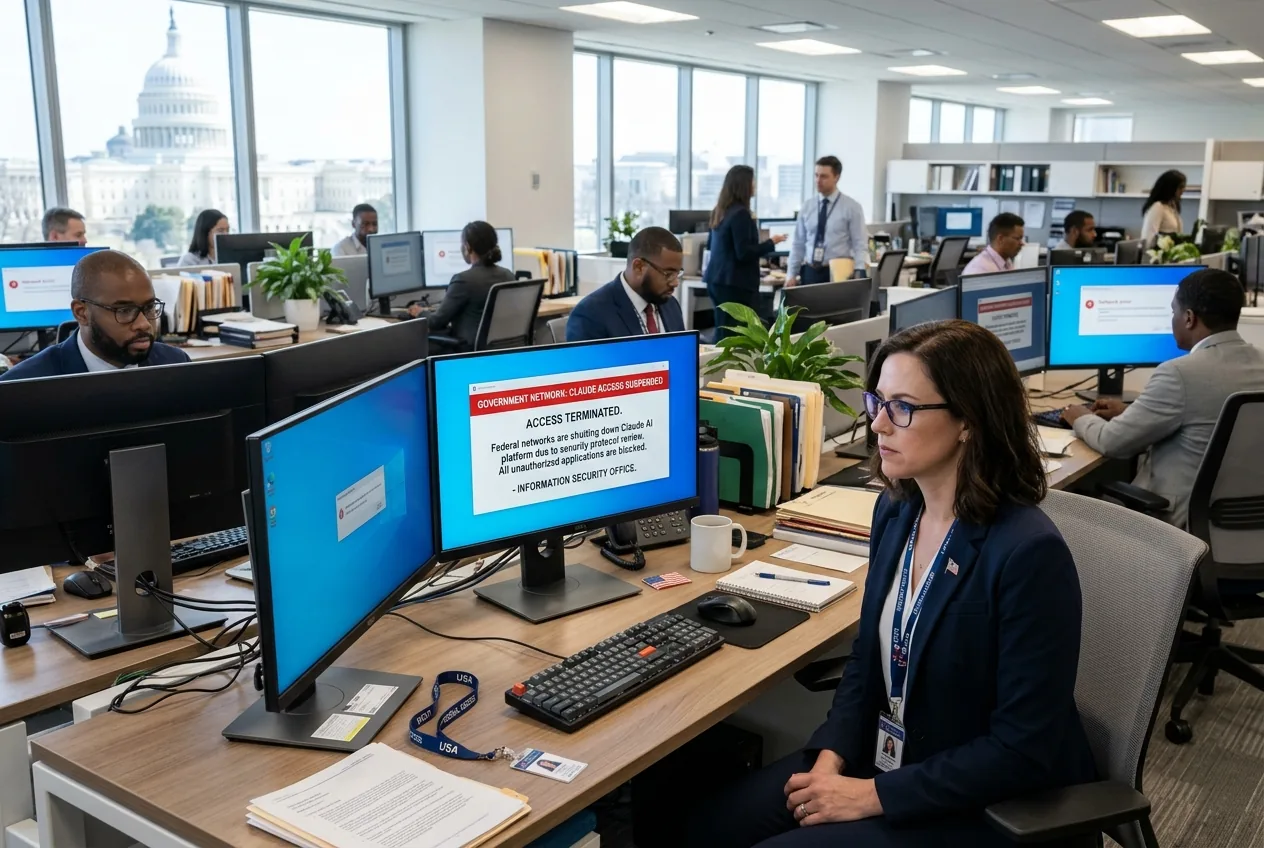
Dans les couloirs de l'administration fédérale, l'arrivée de l'intelligence artificielle générative avancée s'est heurtée à un mur infranchissable de gestion des risques institutionnels. Les gros titres annonçant des interdictions gouvernementales soudaines visant la gamme Claude d'Anthropic ont suscité l'inquiétude dans l'industrie technologique, mais derrière cette mise en scène dramatique se cache un repli technique calculé. De multiples entités gouvernementales — des organes administratifs du Congrès aux groupes de recherche liés à la défense — ont instauré des interdictions généralisées sur l'utilisation des versions commerciales et grand public de Claude, empêchant le personnel et les prestataires de déployer le système sur du matériel officiel ou au sein des réseaux institutionnels.
La décision de restreindre l'accès à des systèmes de pointe comme Claude 3.5 Sonnet et Claude 3 Opus ne constitue pas un rejet idéologique de l'intelligence artificielle. Elle reflète plutôt un dilemme opérationnel aigu. Alors que les modèles de fondation commerciaux atteignent des niveaux de raisonnement et d'exécution autonome sans précédent, l'infrastructure technique supportant leur déploiement demeure fondamentalement incompatible avec les mandats fédéraux en matière de garde des données, de cloisonnement et de cybersécurité. Ce verrouillage discret de ces modèles marque la fin de la période de grâce de l'IA générative au sein du secteur public.
Les mécanismes de l'interdiction fédérale
Les mécanismes réglementaires à l'origine de ces interdictions opèrent sur plusieurs niveaux institutionnels plutôt que par un seul décret exécutif. Les actions les plus visibles ont émané des bureaux de surveillance administrative, comme le Office of the Chief Administrative Officer de la Chambre des représentants des États-Unis, qui a émis des directives strictes empêchant le personnel du Congrès d'utiliser des outils génératifs non autorisés. Ces politiques désignent explicitement les grands modèles de langage non approuvés, y compris les applications web et de bureau d'Anthropic, comme des risques opérationnels soumis à un blocage au niveau du réseau.
Pour les administrateurs fédéraux traitant des projets législatifs sensibles, des données réglementaires propriétaires ou des évaluations naissantes en matière de sécurité nationale, l'acheminement des requêtes via des points de terminaison commerciaux non certifiés viole les principes fondamentaux de la sécurité de l'information. Sans garanties vérifiées de non-rétention, d'isolation matérielle cryptographique et d'autorisations conformes au référentiel FedRAMP High, les déploiements d'IA commerciaux représentent un vecteur d'exfiltration de données inacceptable. L'interdiction est, par conséquent, une application de la gouvernance des données héritée, appliquée directement aux logiciels de pointe.
La vulnérabilité architecturale des API commerciales
Pour comprendre pourquoi des modèles aussi performants que Claude font face à des blocages institutionnels, il faut examiner la réalité mécanique de la manière dont ces modèles exécutent les tâches. Claude 3.5 Sonnet, largement reconnu pour son raisonnement analytique et ses capacités de codage de pointe, repose sur des boucles d'entrée-sortie continues qui ingèrent des blocs massifs de texte contextuel. Dans un flux de travail en entreprise ou au gouvernement, les utilisateurs collent régulièrement des livres blancs techniques, des feuilles de calcul budgétaires et des mémos non expurgés dans la fenêtre de commande pour en extraire des résumés ou refactoriser du code.
Dans les déploiements commerciaux standard, cette ingestion introduit des surfaces d'attaque significatives. La principale d'entre elles est l'injection de commande indirecte, une exploitation mécanique où du texte caché ou malveillant intégré dans un document analysé supplante les instructions internes du modèle. Si un analyste charge un agent automatisé de scanner des soumissions réglementaires externes, une charge utile malveillante intégrée pourrait demander au modèle de résumer le document tout en exfiltrant discrètement des métadonnées système adjacentes ou en modifiant les conclusions analytiques.
De plus, les équipes de cybersécurité fédérales doivent tenir compte de la provenance de la chaîne d'approvisionnement et de la résidence des poids des modèles. Dans l'hébergement cloud conventionnel, l'inférence du modèle est distribuée sur des clusters d'unités de traitement graphique, souvent alloués dynamiquement en fonction de l'équilibrage de charge mondial. La sécurité opérationnelle fédérale exige une certitude absolue concernant l'emplacement physique et cryptographique des données à chaque microseconde d'exécution. Les API publiques multi-locataires, par leur conception même, privilégient l'évolutivité dynamique au détriment d'une isolation physique vérifiable, ce qui les rend fondamentalement non conformes aux exigences strictes de défense ou de protection civile.
Le conflit entre les cadres de sécurité et la sécurité nationale
Alors que les évaluations de sécurité commerciales se concentrent sur la prévention des dommages sociaux systémiques, l'approvisionnement fédéral exige une certitude concernant les capacités à double usage. Les modèles de pointe qui démontrent des capacités supérieures dans la découverte automatisée de vulnérabilités logicielles — une force fondamentale de Claude 3.5 Sonnet — présentent un dilemme symétrique. Un système capable d'identifier des vulnérabilités de type « zero-day » dans des logiciels d'infrastructure critique peut défendre les réseaux, mais il peut aussi être utilisé par des adversaires sophistiqués pour automatiser des exploits à la vitesse de la machine.
L'Executive Order 14110 a établi des seuils de déclaration explicites pour les modèles entraînés sur des empreintes de calcul dépassant 10^26 opérations en virgule flottante, obligeant les développeurs à partager les résultats de leurs tests de sécurité (red-teaming) avec le gouvernement fédéral. Pourtant, les organismes de surveillance fédéraux considèrent souvent les benchmarks auto-déclarés comme insuffisants. Lorsqu'une interdiction administrative est décrétée, elle signale fréquemment que les équipes de sécurité gouvernementales n'ont pas encore établi de protocoles d'évaluation indépendants et isolés (air-gapped) pour vérifier que les garde-fous de sécurité d'un modèle ne peuvent pas être neutralisés via un jailbreaking sophistiqué ou une manipulation latente des poids.
L'impact industriel sur les sous-traitants fédéraux et les chaînes d'approvisionnement
La friction entre la disponibilité des modèles de pointe et les normes d'approvisionnement fédérales se répercute bien au-delà des immeubles de bureaux de Washington. Les entreprises commerciales, les fabricants industriels et les sous-traitants de la défense qui traitent avec les agences fédérales opèrent sous des parapluies de conformité stricts. Lorsque les réseaux fédéraux interdisent des points de terminaison commerciaux spécifiques, les prestataires gérant des contrats gouvernementaux sont contraints de refléter ces restrictions au sein de leurs environnements d'ingénierie internes.
Cela crée des obstacles opérationnels immédiats pour les organisations tentant de moderniser leurs piles logicielles. De nombreuses équipes d'ingénierie ont intégré des modèles de langage avancés dans leurs flux de travail de conception assistée par ordinateur, leurs systèmes de gestion des stocks et leurs pipelines de documentation technique. Si un sous-traitant de l'aérospatiale travaillant sur une plateforme de logistique de défense ne peut légalement pas traiter des spécifications techniques via des modèles commerciaux de pointe, l'organisation subit un handicap d'efficacité par rapport à ses pairs commerciaux opérant sans les contraintes du secteur public.
En conséquence, les secteurs technologiques industriels connaissent une poussée accélérée vers des modèles de déploiement privés et localisés. Plutôt que de dépendre d'instances de Claude hébergées sur le cloud public, les entreprises proches du gouvernement exigent de plus en plus des poids de modèles pouvant être exécutés sur des clusters de serveurs souverains et isolés. La demande du marché passe de la performance algorithmique brute à la sécurité architecturale déployable.
Enclaves souveraines et prochaine phase du déploiement fédéral
L'interdiction institutionnelle des déploiements commerciaux de Claude n'est pas permanente ; elle marque plutôt l'ouverture d'un chapitre dans le cycle de vie prévisible des entreprises. Les modèles de pointe s'intègrent rarement dans les opérations fédérales via leurs interfaces grand public. Au lieu de cela, ils doivent être reconstruits et redéployés par le biais d'alliances de défense industrielle qui répondent aux niveaux de sécurité Impact Level 5 et Impact Level 6.
Ces instances gouvernementales dédiées suppriment les commodités web de l'IA générative commerciale au profit d'un accès par programme contrôlé et auditable. La réalité des interdictions d'IA par le gouvernement n'est pas que Washington a tourné le dos à l'intelligence artificielle de pointe, mais plutôt que l'État impose ses propres conditions. Les modèles de pointe ne seront pas autorisés à redéfinir la sécurité opérationnelle fédérale ; c'est la sécurité opérationnelle fédérale qui reconfigurera la manière dont les modèles de pointe sont déployés.




Comments
No comments yet. Be the first!