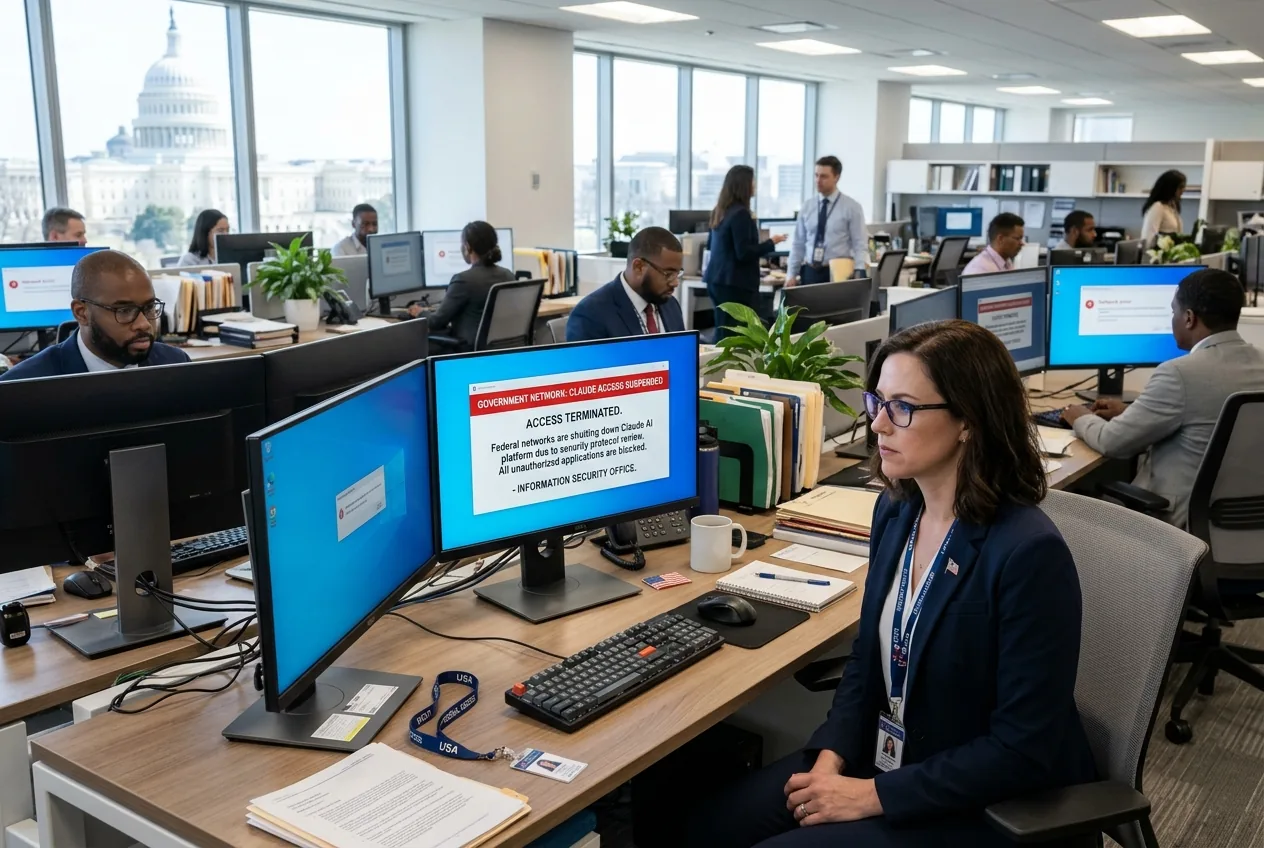
En los pasillos de la administración federal, la llegada de la inteligencia artificial generativa avanzada se ha topado con un muro inamovible de gestión de riesgos institucionales. Los titulares que proclaman prohibiciones gubernamentales repentinas sobre la serie Claude de Anthropic han generado alarma en toda la industria tecnológica, pero detrás del enfoque dramático subyace un repliegue técnico calculado. Múltiples entidades gubernamentales —desde órganos administrativos del Congreso hasta grupos de investigación vinculados a la defensa— han establecido prohibiciones generalizadas sobre el uso de iteraciones comerciales de Claude dirigidas al consumidor, impidiendo que el personal y los contratistas desplieguen el sistema en hardware oficial o dentro de redes institucionales.
La decisión de restringir el acceso a sistemas de vanguardia como Claude 3.5 Sonnet y Claude 3 Opus no es un rechazo ideológico a la inteligencia artificial. Más bien, refleja un dilema operativo agudo. A medida que los modelos base comerciales alcanzan niveles sin precedentes de razonamiento y ejecución autónoma, la infraestructura técnica que sustenta su despliegue sigue siendo fundamentalmente incompatible con los mandatos federales de custodia de datos, compartimentación y ciberseguridad. El silencioso bloqueo de estos modelos marca el fin del periodo de gracia de la IA generativa dentro del sector público.
La mecánica de la prohibición federal
Los mecanismos regulatorios detrás de estas prohibiciones operan en múltiples niveles institucionales en lugar de basarse en un único decreto ejecutivo. Las acciones más visibles han surgido de oficinas de supervisión administrativa, como la Oficina del Director Administrativo de la Cámara de Representantes de los Estados Unidos, la cual emitió directivas estrictas que impiden al personal del Congreso utilizar herramientas generativas no autorizadas. Estas políticas designan explícitamente a los modelos de lenguaje de gran escala no aprobados, incluidas las aplicaciones web y de escritorio de Anthropic, como riesgos operativos sujetos a bloqueos a nivel de red.
Para los administradores federales que manejan borradores legislativos sensibles, datos regulatorios privados o evaluaciones incipientes de seguridad nacional, enrutar consultas a través de puntos finales comerciales no certificados viola los principios fundamentales de la seguridad de la información. Sin garantías verificadas de no retención de datos, aislamiento de hardware criptográfico y autorizaciones de línea base FedRAMP High, los despliegues comerciales de IA representan un vector de exfiltración de datos inaceptable. La prohibición, por lo tanto, es una aplicación de la gobernanza de datos tradicional aplicada directamente al software de vanguardia.
La vulnerabilidad arquitectónica de las API comerciales
Para comprender por qué modelos tan capaces como Claude enfrentan bloqueos institucionales, es necesario examinar la realidad mecánica de cómo estos modelos ejecutan tareas. Claude 3.5 Sonnet, ampliamente reconocido por su razonamiento analítico y de programación de vanguardia, depende de bucles continuos de entrada y salida que ingieren bloques masivos de texto contextual. En un flujo de trabajo empresarial o gubernamental, los usuarios suelen pegar documentos técnicos, hojas de cálculo presupuestarias y memorandos sin editar en la ventana de chat para extraer resúmenes o refactorizar código.
En los despliegues comerciales estándar, esta ingesta introduce superficies de ataque significativas. La principal de ellas es la inyección indirecta de instrucciones (prompt injection), una vulnerabilidad mecánica donde el texto oculto o malintencionado incrustado dentro de un documento analizado anula las instrucciones internas del modelo. Si un analista encarga a un agente automatizado el escaneo de presentaciones regulatorias externas, una carga útil malintencionada incrustada podría indicar al modelo que resuma el documento mientras exfiltra silenciosamente metadatos del sistema adyacente o altera las conclusiones analíticas.
Además, los equipos de ciberseguridad federal deben tener en cuenta la procedencia de la cadena de suministro y la residencia de los pesos del modelo. En el alojamiento en la nube convencional, la inferencia del modelo se distribuye a través de clústeres de unidades de procesamiento gráfico, a menudo asignadas dinámicamente según el equilibrio de carga global. La seguridad operativa federal requiere una certeza absoluta sobre dónde residen los datos física y criptográficamente en cada microsegundo de ejecución. Las API públicas multiusuario, por su propio diseño, priorizan la escalabilidad dinámica sobre el aislamiento físico verificable, lo que las hace fundamentalmente incompatibles con los estrictos criterios de defensa o protección civil.
El conflicto entre los marcos de seguridad y la seguridad nacional
Mientras que las evaluaciones de seguridad comerciales se centran en prevenir daños sociales sistémicos, la contratación federal requiere certeza respecto a las capacidades de doble uso. Los modelos de vanguardia que demuestran capacidades superiores en la detección automatizada de vulnerabilidades de software —una fortaleza central de Claude 3.5 Sonnet— presentan un dilema simétrico. Un sistema capaz de identificar vulnerabilidades de día cero en software de infraestructura crítica puede defender redes, pero también puede ser aprovechado por adversarios sofisticados para automatizar ataques a gran velocidad.
La Orden Ejecutiva 14110 estableció umbrales de notificación explícitos para modelos entrenados con recursos computacionales que superan los 10^26 operaciones de punto flotante, exigiendo que los desarrolladores compartan los resultados de seguridad de las pruebas de penetración (red-teaming) con el gobierno federal. Sin embargo, los órganos de supervisión federal suelen considerar insuficientes los puntos de referencia autoinformados. Cuando se promulga una prohibición administrativa, a menudo indica que los equipos de seguridad del gobierno aún no han establecido protocolos de evaluación independientes y aislados (air-gapped) para verificar que las protecciones de seguridad de un modelo no puedan ser eliminadas mediante jailbreaking sofisticado o manipulación latente de pesos.
El impacto industrial en los contratistas federales y las cadenas de suministro
La fricción entre la disponibilidad de modelos de vanguardia y los estándares de contratación federal repercute mucho más allá de los edificios de oficinas de Washington. Las empresas comerciales, los fabricantes industriales y los contratistas de defensa que interactúan con agencias federales operan bajo estrictas normativas de cumplimiento. Cuando las redes federales prohíben puntos finales comerciales específicos, los contratistas que manejan contratos gubernamentales se ven obligados a reflejar esas restricciones dentro de sus entornos internos de ingeniería.
Esto crea obstáculos operativos inmediatos para las organizaciones que intentan modernizar sus pilas de software. Muchos equipos de ingeniería han integrado modelos de lenguaje avanzados en sus flujos de trabajo automatizados de diseño asistido por computadora, sistemas de gestión de inventario y tuberías de documentación técnica. Si un contratista aeroespacial que trabaja en una plataforma de logística de defensa no puede procesar legalmente especificaciones técnicas a través de modelos comerciales de vanguardia, la organización enfrenta una penalización de eficiencia en comparación con sus pares comerciales que operan sin las restricciones del sector público.
Como resultado, los sectores de tecnología industrial están experimentando un impulso acelerado hacia modelos de despliegue privados y localizados. En lugar de depender de instancias públicas de Claude alojadas en la nube, las empresas vinculadas al gobierno exigen cada vez más pesos de modelo que puedan ejecutarse en clústeres de servidores soberanos y aislados. La demanda del mercado está girando del rendimiento algorítmico puro a la seguridad arquitectónica desplegable.
Enclaves soberanos y la siguiente fase del despliegue federal
La prohibición institucional de los despliegues comerciales de Claude no es permanente; más bien, marca el capítulo inicial de un ciclo de vida empresarial predecible. Los modelos de vanguardia rara vez se integran en las operaciones federales a través de sus interfaces de consumo. En cambio, deben ser reconstruidos y redistribuidos a través de alianzas de defensa empresarial que cumplan con los niveles de seguridad Impact Level 5 e Impact Level 6.
Estas instancias gubernamentales dedicadas eliminan las comodidades basadas en la web de la IA generativa comercial en favor de un acceso programático controlado y auditable. La realidad de las prohibiciones gubernamentales de IA no es que Washington haya dado la espalda a la inteligencia artificial de vanguardia, sino que el Estado está imponiendo sus propios términos. No se permitirá que los modelos de vanguardia redefinan la seguridad operativa federal; será la seguridad operativa federal la que rearquitecturice cómo se despliegan dichos modelos.




Comments
No comments yet. Be the first!