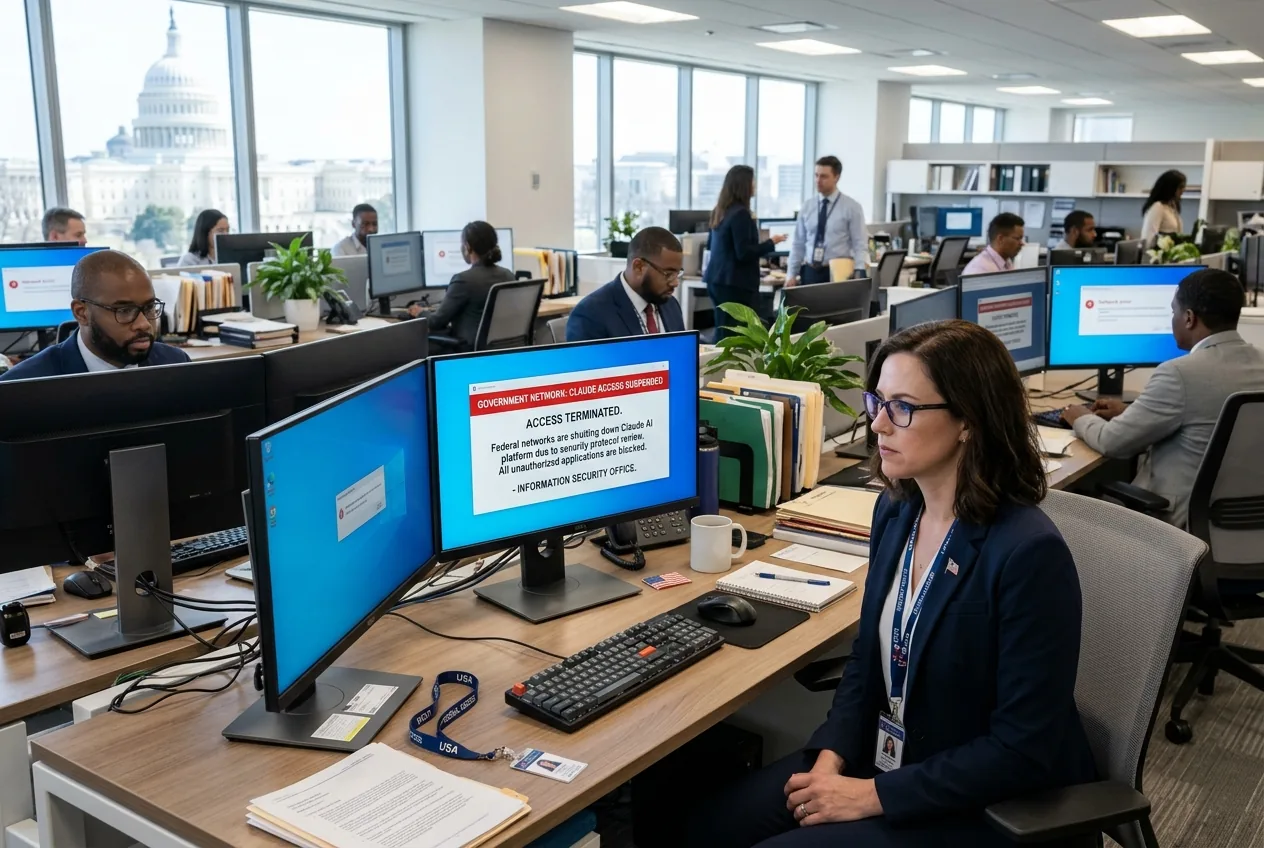
Nei corridoi dell'amministrazione federale, l'arrivo dell'intelligenza artificiale generativa avanzata si è scontrato con un muro insormontabile di gestione del rischio istituzionale. I titoli che annunciano improvvisi divieti governativi sulla serie Claude di Anthropic hanno destato allarme in tutto il settore tecnologico, ma dietro questa drammatizzazione si cela un ridimensionamento tecnico calcolato. Diverse entità governative — dagli organismi amministrativi del Congresso ai gruppi di ricerca legati alla difesa — hanno istituito divieti generalizzati sull'uso di iterazioni commerciali di Claude rivolte ai consumatori, impedendo a personale e appaltatori di distribuire il sistema su hardware ufficiale o all'interno di reti istituzionali.
La decisione di limitare l'accesso a sistemi di frontiera come Claude 3.5 Sonnet e Claude 3 Opus non è un rifiuto ideologico dell'intelligenza artificiale. Riflette, piuttosto, un acuto dilemma operativo. Mentre i modelli di base commerciali raggiungono livelli senza precedenti di ragionamento ed esecuzione autonoma, l'infrastruttura tecnica che ne supporta la distribuzione rimane fondamentalmente incompatibile con i mandati federali in materia di custodia dei dati, compartimentazione e sicurezza informatica. Il silenzioso blocco di questi modelli segna la fine del periodo di tolleranza per l'IA generativa all'interno del settore pubblico.
Le dinamiche del divieto federale
I meccanismi normativi alla base di questi divieti operano su molteplici livelli istituzionali, piuttosto che tramite un singolo decreto esecutivo. Le azioni più visibili sono emerse dagli uffici di supervisione amministrativa, come l'Office of the Chief Administrative Officer della Camera dei Rappresentanti degli Stati Uniti, che ha emanato direttive rigorose per impedire al personale del Congresso di utilizzare strumenti generativi non autorizzati. Queste politiche designano esplicitamente i modelli linguistici di grandi dimensioni non approvati, incluse le applicazioni web e desktop di Anthropic, come pericoli operativi soggetti a blocco a livello di rete.
Per gli amministratori federali che gestiscono la redazione di leggi sensibili, dati normativi proprietari o valutazioni nascenti sulla sicurezza nazionale, l'instradamento delle query attraverso endpoint commerciali non certificati viola i principi fondamentali della sicurezza delle informazioni. In assenza di garanzie verificate di non conservazione dei dati (zero-retention), isolamento hardware crittografico e autorizzazioni di base FedRAMP High, le implementazioni di IA commerciale rappresentano un vettore inaccettabile di esfiltrazione dei dati. Il divieto, pertanto, è un'applicazione delle prassi di governance dei dati esistenti applicata direttamente al software di frontiera.
La vulnerabilità architetturale delle API commerciali
Per capire perché modelli potenti come Claude subiscano blocchi istituzionali, è necessario esaminare la realtà meccanica di come questi modelli eseguono i compiti. Claude 3.5 Sonnet, ampiamente riconosciuto per il suo ragionamento analitico e la programmazione all'avanguardia, si basa su cicli continui di input-output che ingeriscono enormi blocchi di testo contestuale. In un flusso di lavoro aziendale o governativo, gli utenti incollano abitualmente white paper tecnici, fogli di calcolo di bilancio e promemoria non oscurati nella finestra di prompt per estrarre riassunti o rifattorizzare il codice.
Nelle implementazioni commerciali standard, questa ingestione introduce significative superfici di attacco. Tra queste, la principale è l'injection indiretta dei prompt, un exploit meccanico in cui testo nascosto o avversario incorporato in un documento analizzato sovrascrive le istruzioni interne del modello. Se un analista incarica un agente automatizzato di scansionare documenti normativi esterni, un payload avversario incorporato potrebbe istruire il modello a riassumere il documento esfiltrando silenziosamente i metadati di sistema adiacenti o alterando le conclusioni analitiche.
Inoltre, i team di sicurezza informatica federale devono tenere conto della provenienza della catena di approvvigionamento e della residenza dei pesi del modello. Nell'hosting cloud convenzionale, l'inferenza del modello è distribuita su cluster di unità di elaborazione grafica (GPU), spesso assegnate dinamicamente in base al bilanciamento del carico globale. La sicurezza operativa federale richiede la certezza assoluta riguardo a dove risiedono i dati fisicamente e crittograficamente in ogni microsecondo di esecuzione. Le API pubbliche multi-tenant, per loro stessa progettazione, danno priorità alla scalabilità dinamica rispetto all'isolamento fisico verificabile, rendendole fondamentalmente non conformi ai rigorosi standard di difesa o di protezione civile.
Il conflitto tra i framework di sicurezza e la sicurezza nazionale
Mentre le valutazioni di sicurezza commerciale si concentrano sulla prevenzione di danni sociali sistemici, gli appalti federali richiedono certezza riguardo alle capacità dual-use. I modelli di frontiera che dimostrano capacità superiori nella scoperta automatizzata di vulnerabilità software — un punto di forza fondamentale di Claude 3.5 Sonnet — presentano un dilemma simmetrico. Un sistema capace di identificare vulnerabilità zero-day nel software di infrastrutture critiche può difendere le reti, ma può anche essere sfruttato da avversari sofisticati per automatizzare gli exploit alla velocità delle macchine.
L'ordine esecutivo 14110 ha stabilito soglie di segnalazione esplicite per i modelli addestrati su impronte di calcolo superiori a 10^26 operazioni in virgola mobile, imponendo agli sviluppatori di condividere i risultati dei test di sicurezza (red-teaming) con il governo federale. Tuttavia, gli organismi di supervisione federale considerano spesso insufficienti i benchmark auto-riferiti. Quando viene emanato un divieto amministrativo, ciò segnala frequentemente che i team di sicurezza governativi non hanno ancora stabilito protocolli di valutazione indipendenti e isolati (air-gapped) per verificare che le barriere di sicurezza di un modello non possano essere rimosse tramite sofisticati jailbreak o manipolazioni latenti dei pesi.
L'impatto industriale sugli appaltatori federali e sulle catene di approvvigionamento
L'attrito tra la disponibilità di modelli di frontiera e gli standard di approvvigionamento federale si ripercuote ben oltre gli edifici degli uffici di Washington. Le imprese commerciali, i produttori industriali e gli appaltatori della difesa che interagiscono con le agenzie federali operano sotto rigorosi ombrelli di conformità. Quando le reti federali mettono al bando specifici endpoint commerciali, gli appaltatori che gestiscono contratti governativi sono costretti a rispecchiare tali restrizioni all'interno dei propri ambienti ingegneristici interni.
Ciò crea immediati ostacoli operativi per le organizzazioni che tentano di modernizzare i propri stack software. Molti team di ingegneria hanno integrato modelli linguistici avanzati nei propri flussi di lavoro di progettazione assistita dal computer (CAD), nei sistemi di gestione dell'inventario e nelle pipeline di documentazione tecnica. Se un appaltatore aerospaziale che lavora su una piattaforma logistica per la difesa non può elaborare legalmente specifiche tecniche tramite modelli di frontiera commerciali, l'organizzazione affronta una penalizzazione in termini di efficienza rispetto ai concorrenti commerciali che operano senza vincoli del settore pubblico.
Di conseguenza, i settori della tecnologia industriale stanno vivendo una spinta accelerata verso modelli di distribuzione privati e localizzati. Invece di affidarsi a istanze di Claude ospitate su cloud pubblico, le imprese adiacenti al governo richiedono sempre più pesi di modelli che possano essere eseguiti su cluster di server sovrani e isolati. La domanda di mercato si sta spostando dalle prestazioni algoritmiche pure alla sicurezza architetturale distribuibile.
Enclavi sovrane e la prossima fase della distribuzione federale
Il divieto istituzionale sulle distribuzioni commerciali di Claude non è permanente; segna piuttosto il capitolo iniziale di un prevedibile ciclo di vita aziendale. I modelli di frontiera raramente si integrano nelle operazioni federali attraverso le loro interfacce consumer. Devono invece essere ricostruiti e ridistribuiti attraverso alleanze di difesa aziendali che soddisfino gli standard di sicurezza Impact Level 5 e Impact Level 6.
Queste istanze governative dedicate eliminano le comodità basate sul web dell'IA generativa commerciale a favore di un accesso programmatico controllato e verificabile. La realtà dei divieti governativi sull'IA non è che Washington abbia voltato le spalle all'intelligenza artificiale di frontiera, ma piuttosto che lo Stato sta imponendo le proprie condizioni. Ai modelli di frontiera non sarà permesso di ridefinire la sicurezza operativa federale; sarà la sicurezza operativa federale a ri-architettare le modalità di distribuzione dei modelli di frontiera.




Comments
No comments yet. Be the first!